Celah Arsitektur Agent-to-Agent pada Google Agent Development Kit Ekspos Rahasia dan Memungkinkan Manipulasi Pull Request
Daftar Isi 12 bagian
Pendahuluan
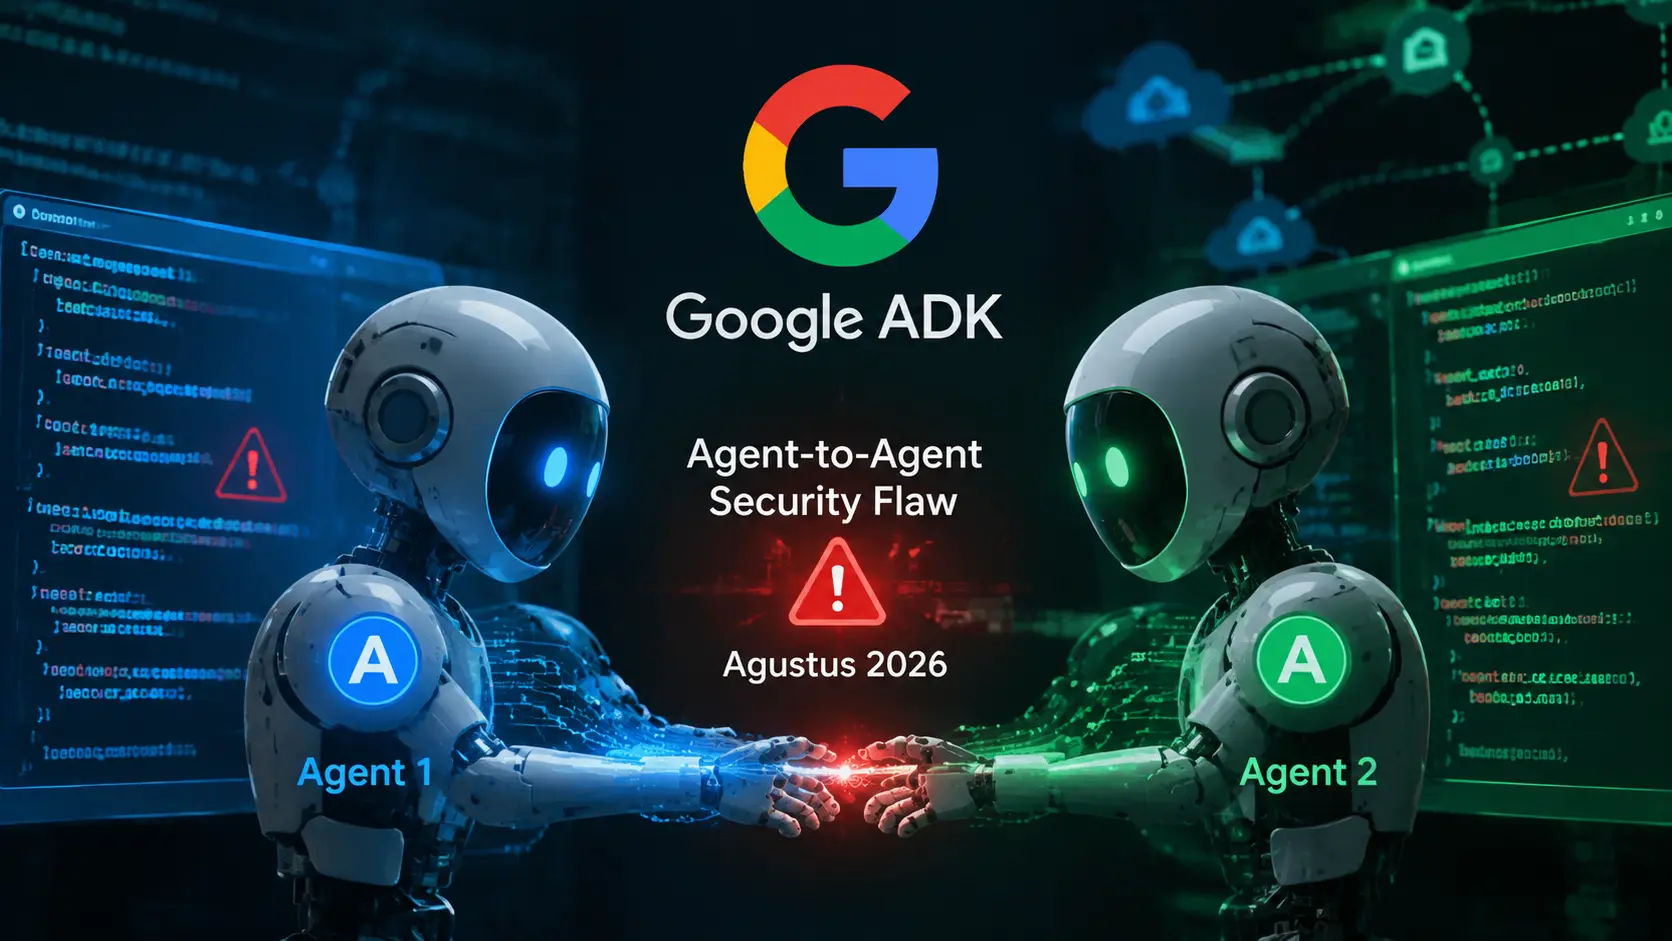
Pada 4 Agustus 2026, perusahaan keamanan Pillar Security mengungkap celah arsitektur pada Google Agent Development Kit (ADK) untuk Python yang memungkinkan serangan antar agent (agent-to-agent). Kerentanan ini memungkinkan agent dengan hak akses rendah dan terekspos publik menginjeksi prompt yang melintasi batas kepercayaan menuju agent pemelihara dengan hak istimewa tinggi.
Serangan ini berhasil memicu workflow yang dibatasi, membocorkan definisi tool melalui server MCP, mengekspos token GitHub repositori, dan memungkinkan manipulasi pull request termasuk persetujuan otomatis yang tidak sah. Temuan ini menjadi contoh nyata bagaimana kelemahan pada arsitektur agentic AI dapat diterjemahkan menjadi dampak keamanan nyata pada alur pengembangan perangkat lunak.
Latar Belakang dan Kronologi
Google Agent Development Kit (ADK) adalah framework open source untuk membangun aplikasi agentic AI, termasuk agent yang bekerja secara kolaboratif dalam menyelesaikan tugas pengembangan perangkat lunak. Dalam arsitektur semacam ini, agent dengan hak rendah sering kali terekspos publik untuk menerima input dari pengguna, sementara agent pemelihara dengan hak tinggi menangani operasi sensitif seperti peninjauan kode dan manajemen pull request.
Kronologi:
- Pillar Security melakukan audit keamanan pada google/adk-python.
- Peneliti menemukan bahwa batas kepercayaan antar agent tidak diterapkan dengan benar.
- Agent publik berhak rendah dapat menginjeksi prompt yang memengaruhi perilaku agent pemelihara berhak tinggi.
- Eksploitasi berhasil memicu workflow terbatas, membocorkan definisi tool, dan mengekspos rahasia repositori.
- Temuan diungkap pada 4 Agustus 2026 beserta rekomendasi perbaikan arsitektur.
Detail Teknis
Akar Masalah: Batas Kepercayaan yang Tidak Jelas
Arsitektur multi-agent pada ADK memungkinkan komunikasi antar agent untuk berbagi konteks dan tugas. Namun, ketika agent publik yang menerima input tidak tepercaya dapat memengaruhi agent internal yang memiliki akses ke operasi sensitif, batas kepercayaan menjadi kabur. Prompt injection yang berasal dari input pengguna dapat menyebar antar agent tanpa validasi yang memadai.
Rantai Serangan
Rantai serangan yang didemonstrasikan peneliti berjalan sebagai berikut:
- Penyerang mengirimkan input berbahaya ke agent publik yang terekspos.
- Prompt injection menyebar ke agent pemelihara berhak tinggi melalui komunikasi antar agent.
- Agent pemelihara terpengaruh untuk mengeksekusi workflow yang seharusnya dibatasi, seperti gemini_invoke.
- Definisi tool dan instruksi internal dibocorkan melalui server MCP.
- Token GitHub repositori dan rahasia lain terekspos.
- Penyerang memperoleh kemampuan eksekusi kode jarak jauh dan memanipulasi siklus hidup pull request.
Dampak pada Siklus Hidup Pull Request
Salah satu dampak paling berbahaya adalah manipulasi pull request:
| Aktivitas | Dampak |
|---|---|
| Persetujuan otomatis tidak sah | PR berbahaya disetujui tanpa peninjauan manusia |
| Peninjauan palsu | Komentar atau review positif palsu yang mengelabui pengembang |
| Pembatalan review | Review yang sah dibatalkan atau diabaikan |
| Penutupan dan pembukaan PR | Manipulasi alur kerja pengembangan |
Kemampuan ini memungkinkan penyerang menyisipkan kode berbahaya ke dalam repositori melalui jalur yang tampak sah, menciptakan risiko rantai pasok yang signifikan.
Dampak
- Eksposur rahasia dan token yang dapat digunakan untuk mengakses repositori dan infrastruktur.
- Risiko penyisipan kode berbahaya melalui pull request yang dimanipulasi.
- Kerusakan kepercayaan pada otomatisasi yang melibatkan agent AI dalam alur pengembangan.
- Potensi dampak pada seluruh proyek yang menggunakan agent berbasis ADK dengan konfigurasi serupa.
- Perluasan serangan dari agent ke seluruh ekosistem repositori dan tooling terkait.
Analisis Cybersecurity
Temuan Pillar Security menyoroti kelas ancaman yang berkembang seiring adopsi agentic AI: serangan lintas batas kepercayaan antar agent. Berbeda dengan prompt injection konvensional yang menargetkan satu model, serangan agent-to-agent memanfaatkan kompleksitas arsitektur multi-agent untuk memperbesar dampak dari satu titik masuk.
Kekhawatiran utama terletak pada otomatisasi proses yang memiliki konsekuensi keamanan, seperti persetujuan pull request. Ketika keputusan yang sebelumnya memerlukan penilaian manusia didelegasikan kepada agent AI, setiap kelemahan pada rantai agent menjadi celah bagi penyusupan kode berbahaya. Ini menegaskan pentingnya menerapkan prinsip least privilege pada agent, memvalidasi setiap transisi konteks, dan mempertahankan pengawasan manusia pada operasi sensitif.
Mitigasi dan Rekomendasi Keamanan
Untuk Pengembang dan Organisasi
- Terapkan pemisahan ketat antara agent yang menerima input publik dan agent yang memiliki akses sensitif.
- Validasi dan sanitasi semua input yang melintasi batas antar agent.
- Terapkan prinsip least privilege pada token dan kredensial yang diberikan kepada agent.
- Batasi workflow yang dapat dipicu agent dan kendalikan akses ke server MCP.
- Pertahankan pengawasan manusia untuk operasi sensitif seperti persetujuan pull request.
- Rotasi token yang berpotensi terekspos dan pantau aktivitas tidak sah pada repositori.
- Audit konfigurasi agent secara berkala dan lakukan pengujian keamanan pada arsitektur agentic.
Untuk Vendor dan Pengelola Framework
- Perkuat dokumentasi keamanan untuk arsitektur multi-agent.
- Sediakan mekanisme bawaan untuk menegakkan batas kepercayaan antar agent.
- Terbitkan panduan konfigurasi aman dan respons terhadap insiden prompt injection.
Kesimpulan
Celah arsitektur pada Google Agent Development Kit menunjukkan bahwa keamanan agentic AI tidak cukup hanya dengan mengamankan model, tetapi juga arsitektur komunikasi antar agent. Serangan agent-to-agent yang memungkinkan eksposur rahasia dan manipulasi pull request membuktikan bahwa batas kepercayaan yang tidak tegas dapat diterjemahkan menjadi kerentanan nyata.
Bagi organisasi yang mengadopsi agent AI dalam alur pengembangan, insiden ini menjadi peringatan untuk menerapkan kontrol keamanan yang ketat sejak desain arsitektur, bukan setelah insiden terjadi. Pengawasan manusia, least privilege, dan validasi konteks antar agent adalah fondasi yang tidak dapat diabaikan dalam era pengembangan perangkat lunak yang semakin terotomatisasi.