Forescout Ungkap 15 Kerentanan Zero-Touch Provisioning TP-Link Omada yang Dapat Dirangkai Menjadi Pengambilalihan Jaringan Penuh
Daftar Isi 12 bagian
Pendahuluan
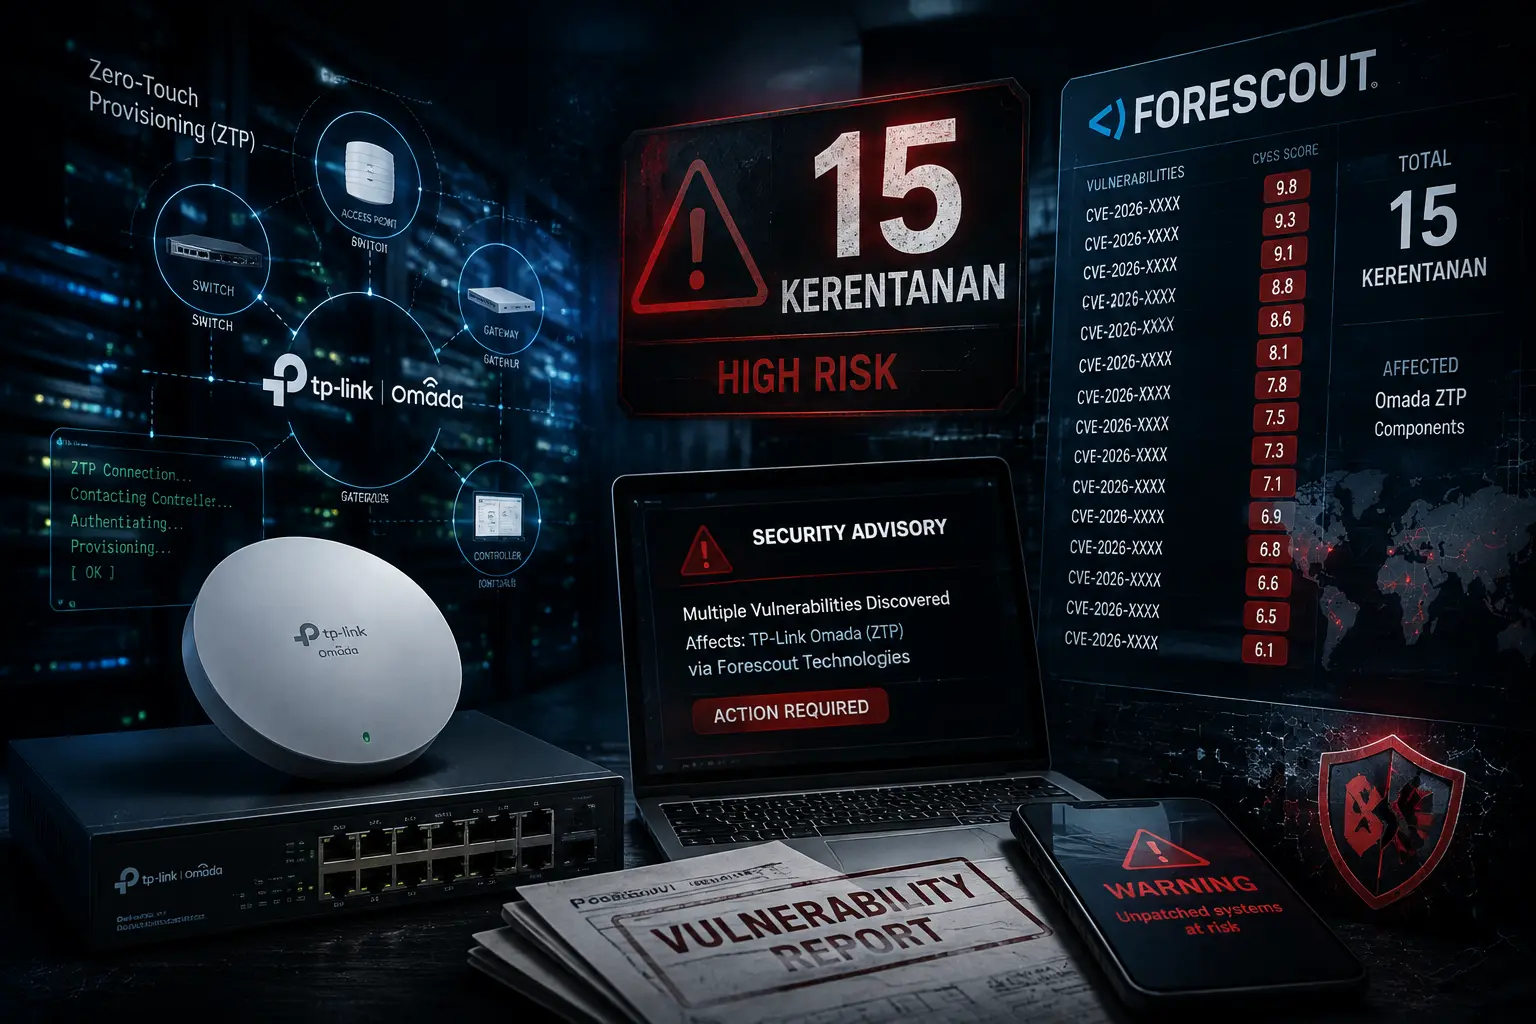
Pada 4 Agustus 2026, peneliti Forescout mengungkap 15 kerentanan pada ekosistem zero-touch provisioning (ZTP) TP-Link Omada, dengan 11 di antaranya telah mendapatkan penomoran CVE. Kerentanan ini mencakup kunci dan sertifikat kriptografi yang di-hardcode, validasi sertifikat yang lemah, nomor seri perangkat yang dapat diprediksi, transmisi kredensial yang tidak aman, serta race condition pada proses adopsi perangkat berbasis cloud.
Temuan ini penting karena Omada merupakan ekosistem jaringan yang banyak digunakan organisasi kecil hingga menengah, termasuk router, switch, access point, kamera IP VIGI, dan router Festa. Kerentanan pada mekanisme provisioning yang otomatis dan dipercaya dapat dieksploitasi untuk menyusup ke jaringan dari tahap awal perangkat terhubung, sebelum mekanisme keamanan lain sempat aktif.
Latar Belakang dan Kronologi
Zero-touch provisioning dirancang agar perangkat jaringan dapat dikonfigurasi secara otomatis tanpa intervensi manual, termasuk proses adopsi perangkat ke controller cloud Omada. Meskipun efisien, mekanisme ini memperkenalkan permukaan serangan baru pada titik paling awal siklus hidup perangkat.
Kronologi:
- Peneliti Forescout melakukan audit keamanan mendalam terhadap ekosistem ZTP TP-Link Omada.
- Ditemukan 15 kerentanan terpisah, dengan 11 di antaranya mendapat penomoran CVE.
- Temuan mencakup masalah pada proses autentikasi cloud, validasi sertifikat, dan prediktabilitas identitas perangkat.
- Forescout mengungkap temuan tersebut pada 4 Agustus 2026 beserta bukti bahwa rantai eksploitasi dengan kerentanan RCE sebelumnya dapat mencapai pengambilalihan penuh.
Kerentanan ini tidak berdiri sendiri; kombinasi dengan kerentanan eksekusi kode jarak jauh yang sebelumnya diungkap, yaitu CVE-2025-7850 dan CVE-2025-7851, memungkinkan penyerang membangun rantai eksploitasi yang mencapai eksekusi perintah level root pada perangkat terkelola.
Detail Teknis
Kelompok Kerentanan
Kerentanan yang diungkap Forescout dapat dikelompokkan menjadi beberapa kategori:
| Kategori | Deskripsi |
|---|---|
| Kunci kriptografi hardcoded | Kunci dan sertifikat yang tertanam permanen dalam firmware dan dapat diekstrak |
| Validasi sertifikat lemah | Kegagalan memverifikasi identitas server atau perangkat dengan benar |
| Nomor seri dapat diprediksi | Identitas perangkat yang mudah ditebak memungkinkan spoofing |
| Transmisi kredensial tidak aman | Kredensial dikirim tanpa enkripsi atau dengan skema autentikasi lemah |
| Race condition adopsi cloud | Celah pada proses adopsi perangkat yang memungkinkan intersepsi atau penyusupan |
Rantai Eksploitasi
Rantai serangan yang diidentifikasi peneliti mencakup:
- Pemanfaatan kunci kriptografi hardcoded untuk menyamar sebagai entitas tepercaya dalam proses provisioning.
- Eksploitasi validasi sertifikat yang lemah untuk melakukan serangan man-in-the-middle pada komunikasi perangkat dengan controller.
- Prediksi nomor seri untuk mengambil alih proses adopsi perangkat yang baru terhubung.
- Penyalahgunaan race condition untuk membajak proses adopsi cloud dan mengikat perangkat ke controller milik penyerang.
- Kombinasi dengan CVE-2025-7850/7851 untuk mendapatkan eksekusi kode level root pada perangkat target.
- Penggunaan akses root untuk menanam backdoor, mengubah konfigurasi, atau mengarahkan lalu lintas jaringan.
Permukaan Serangan
Pemindaian yang dilakukan peneliti menemukan lebih dari 1.800 controller Omada yang dapat diakses dari internet. Kontroller ini merupakan titik pusat yang mengelola seluruh perangkat dalam suatu jaringan, sehingga kompromi pada controller berdampak pada keseluruhan ekosistem yang dikelolanya.
Dampak
Dampak dari kerentanan ini sangat luas mengingat ekosistem Omada digunakan di berbagai sektor:
- Pengambilalihan penuh perangkat jaringan mulai dari access point, switch, router, hingga kamera IP VIGI dan router Festa.
- Kompromi controller cloud yang mengelola banyak perangkat sekaligus.
- Kemampuan penyerang untuk menanam pintu belakang persisten dan mengubah konfigurasi jaringan.
- Intersepsi lalu lintas jaringan dan potensi eksfiltrasi data yang melewati perangkat terkompromi.
- Risiko pada organisasi yang bergantung pada ekosistem Omada untuk jaringan kantor, ritel, hingga infrastruktur kritis.
Analisis Cybersecurity
Temuan Forescout menyoroti dilema yang melekat pada teknologi provisioning otomatis: efisiensi yang dihadirkan ZTP sering kali datang dengan pengorbanan keamanan pada titik awal siklus hidup perangkat. Kunci kriptografi yang di-hardcode dan nomor seri yang dapat diprediksi menunjukkan bahwa keamanan mekanisme provisioning belum dirancang dengan standar yang setara dengan kompleksitas ancaman saat ini.
Lebih jauh, keberadaan lebih dari 1.800 controller yang terekspos di internet menunjukkan bahwa banyak organisasi mengoperasikan perangkat ini tanpa kontrol jaringan yang memadai. Kombinasi antara kerentanan desain dan praktik operasional yang lemah menciptakan risiko yang signifikan, terutama mengingat perangkat jaringan adalah fondasi dari seluruh operasi digital organisasi.
Mitigasi dan Rekomendasi Keamanan
Untuk Pengguna Ekosistem TP-Link Omada
- Perbarui firmware perangkat dan controller ke versi yang telah menambal kerentanan.
- Jangan mengekspos controller Omada ke internet publik; gunakan VPN atau jaringan privat untuk akses manajemen.
- Nonaktifkan fitur provisioning yang tidak digunakan dan batasi proses adopsi perangkat.
- Gunakan mekanisme verifikasi identitas tambahan untuk proses adopsi perangkat baru.
- Segmentasikan jaringan perangkat IoT dan perangkat jaringan dari segmen data sensitif.
- Pantau perangkat yang baru terhubung dan proses provisioning secara berkala.
- Terapkan autentikasi yang kuat dan ubah kredensial bawaan pada seluruh perangkat.
- Gunakan pemantauan lalu lintas untuk mendeteksi aktivitas mencurigakan pada protokol provisioning.
Untuk Organisasi Secara Umum
- Lakukan audit inventaris perangkat jaringan dan identifikasi perangkat yang menggunakan ZTP.
- Terapkan prinsip zero trust pada koneksi perangkat ke controller.
- Susun proses pembaruan keamanan yang terjadwal untuk seluruh perangkat jaringan.
- Libatkan peneliti keamanan atau penyedia layanan untuk melakukan pengujian penetrasi pada infrastruktur jaringan.
Kesimpulan
Pengungkapan 15 kerentanan pada ekosistem ZTP TP-Link Omada oleh Forescout menyoroti risiko keamanan yang melekat pada teknologi provisioning otomatis. Kunci kriptografi hardcoded, validasi sertifikat yang lemah, dan prediktabilitas identitas perangkat memungkinkan penyerang membangun rantai eksploitasi hingga eksekusi perintah level root.
Dengan lebih dari 1.800 controller yang terekspos di internet, urgensi penerapan patch dan perbaikan konfigurasi sangat tinggi. Insiden ini juga menjadi pengingat bahwa keamanan jaringan tidak hanya bergantung pada fitur yang dimiliki perangkat, tetapi juga pada cara organisasi mengoperasikan dan mengamankan infrastruktur tersebut.