Zimbra CVE-2026-73570: Eksekusi Perintah Remote via SNMP Kini Aktif Dieksploitasi, 12.100 Server Terekspos
Daftar Isi 4 bagian
CERT Polska Konfirmasi Eksploitasi Aktif di Lapangan
CERT Polska, tim tanggap insiden siber Polandia, pada Senin mengonfirmasi bahwa penyerang sudah mengeksploitasi CVE-2026-73570 dalam serangan nyata. Kerentanan ini menyerang Zimbra Collaboration Suite (ZCS), paket perangkat lunak email dan kolaborasi yang digunakan oleh ratusan juta pengguna dan organisasi di seluruh dunia, termasuk ribuan bisnis dan ratusan lembaga pemerintah.
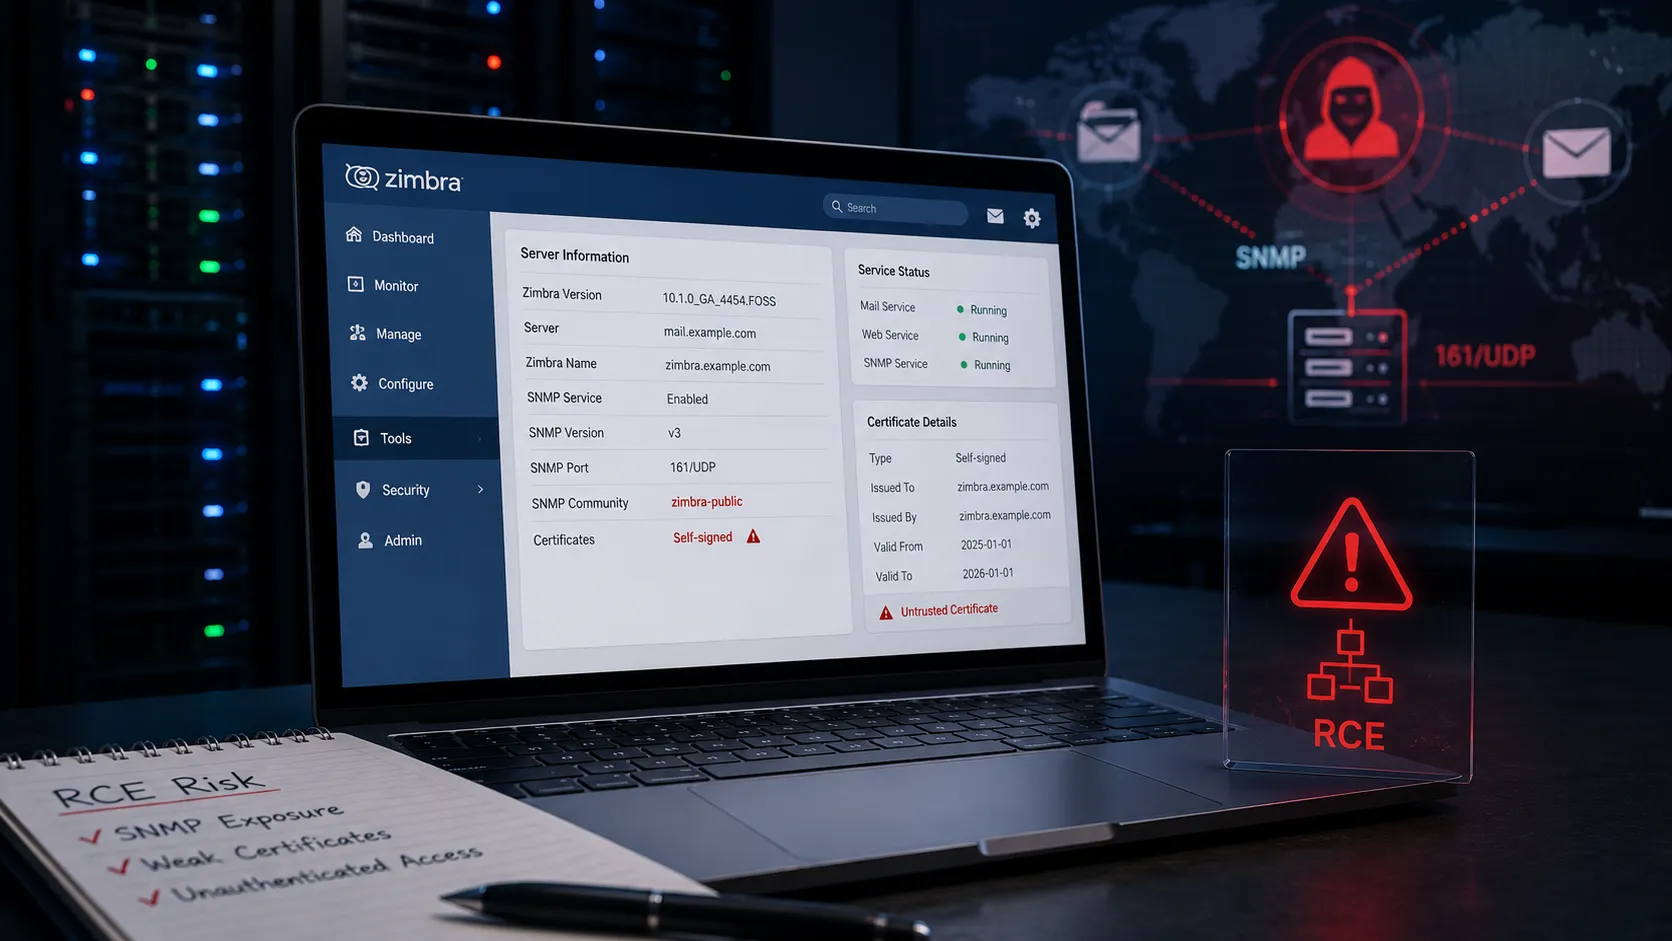
Eksploitasi dimungkinkan melalui komponen SNMP monitoring yang terintegrasi dalam ZCS. Penyerang tidak memerlukan kredensial atau autentikasi apa pun untuk mengeksekusi serangan. Cukup dengan mengirim request SMTP yang dirancang khusus ke server Zimbra yang mengaktifkan SNMP notifications, penyerang bisa menjalankan perintah sistem operasi arbitrer dengan hak istimewa pengguna zimbra.
Zimbra sendiri sudah merilis versi 10.1.20 pada 20 Juli 2026 untuk menambal kerentanan ini. Namun hingga konfirmasi CERT Polska pada 18 Agustus, banyak server yang belum menerima patch. Shadowserver, pemantau keamanan internet, mendeteksi lebih dari 12.100 server Zimbra yang masih terekspos secara online, dengan 4.492 di antaranya berada di Asia dan 4.382 di Eropa.
Bagaimana Celah Ini Bekerja Secara Teknis
Masalah inti CVE-2026-73570 terletak pada sanitasi input yang tidak memadai dalam pemrosesan notifikasi SNMP. Komponen ini dirancang untuk mengirim pemberitahuan ke sistem pemantauan eksternal ketika kondisi tertentu terjadi di server Zimbra. Namun, input yang diterima dari request SMTP tidak dibersihkan dengan benar sebelum diproses lebih lanjut.
Dampaknya, request SMTP yang dikirim penyerang dapat menyisipkan perintah OS yang akan dieksekusi oleh server. Karena SNMP notifications umumnya aktif di lingkungan produksi untuk keperluan pemantauan, banyak server Zimbra yang menjalankan fitur ini tanpa menyadari bahwa ia membuka jalan masuk bagi serangan tanpa autentikasi.
CERT Polska dalam advisornya meminta administrator Zimbra untuk memeriksa log server mereka secara spesifik. Tanda-tanda kompromi yang perlu dicari meliputi layanan Zimbra yang restart tanpa campur tangan admin, serta file yang dibuat oleh pengguna zimbra di direktori /opt/zimbra/jetty/webapps/, /opt/zimbra/jetty_base/webapps/, dan /tmp/ dalam 30 hari terakhir.
Zimbra: Target Berulang dalam Sejarah Serangan Siber
CVE-2026-73570 bukan pertama kalinya Zimbra menjadi sasaran eksploitasi skala besar. Sejarah menunjukkan bahwa celah pada platform email ini secara konsisten dimanfaatkan oleh aktor ancaman tingkat negara maupun kriminal.
Pada Februari 2023, kelompok mata-mata Rusia yang dikenal sebagai Winter Vivern mengeksploitasi kerentanan reflected XSS pada portal webmail Zimbra untuk mencuri email milik individu dan organisasi yang berafiliasi dengan NATO. Serangan ini bersifat targeted dan berlangsung berbulan-bulan sebelum terdeteksi.
Oktober 2024 membawa peringatan bersama dari agen siber Amerika Serikat dan Inggris bahwa APT29, yang juga dikenal sebagai Midnight Blizzard atau Cozy Bear dan dikaitkan dengan Layanan Intelijen Luar Negeri Rusia, menargetkan server Zimbra yang rentan untuk mencuri kredensial akun email. Tidak lama setelahnya, pada Maret 2026, Seqrite Labs mengungkapkan bahwa APT28, kelompok ancaman yang dikaitkan dengan intelijen militer Rusia, mengeksploitasi stored XSS pada server Zimbra pemerintah Ukraina.
Pola ini menunjukkan bahwa Zimbra, karena posisinya sebagai platform email alternatif yang banyak digunakan oleh pemerintah dan organisasi di luar ekosistem Microsoft, menjadi target strategis yang terus-menerus diminati. Setiap kerentanan baru pada platform ini langsung menarik perhatian aktor ancaman高级 karena dampak potensialnya terhadap komunikasi organisasi.
Siapa yang Harus Bertindak dan Bagaimana
Prioritas utama adalah melakukan update ke versi 10.1.20 atau lebih baru. Untuk organisasi yang menjalankan versi Zimbra lama dan tidak bisa langsung update, menonaktifkan SNMP notifications menjadi langkah mitigasi sementara yang efektif, meskipun dengan konsekuensi hilangnya pemantauan server.
Administrator juga perlu meninjau apakah server Zimbra mereka terekspos ke internet. Shadowserver mencatat 12.100 server terdeteksi, tetapi angka ini belum membedakan server yang sudah ditambal dengan yang belum. Jika organisasi tidak yakin, memindai log untuk pola aktivitas yang disebutkan CERT Polska adalah langkah verifikasi yang bisa dilakukan tanpa memerlukan patch.
Penting untuk diingat bahwa patch yang sudah dirilis Zimbra pada 20 Juli 2026 artinya sudah ada waktu lebih dari satu bulan bagi administrator untuk melakukan pembaruan. Jangka waktu ini cukup panjang bagi serangan yang sudah dikonfirmasi aktif. Bagi organisasi yang menunda penambalan, risiko kompromi saat ini bukan sekadar kemungkinan teoritis.
Kasus ini juga memperkuat pola yang sudah berulang: server email merupakan infrastruktur kritis yang seringkali luput dari perhatian keamanan karena dianggap sudah dijamin oleh vendor. Kenyataannya, Zimbra menunjukkan bahwa platform email open-source tidak kebal dari kerentanan kritis, dan dampaknya terhadap komunikasi organisasi bisa sangat serius.