ExfilSquad: Kelompok Ekstorsi Data Baru Membobol Departemen Pendidikan Inggris dan Memublikasikan Ratusan Ribu Data Kontak di Dark Web
Daftar Isi 12 bagian
Pendahuluan
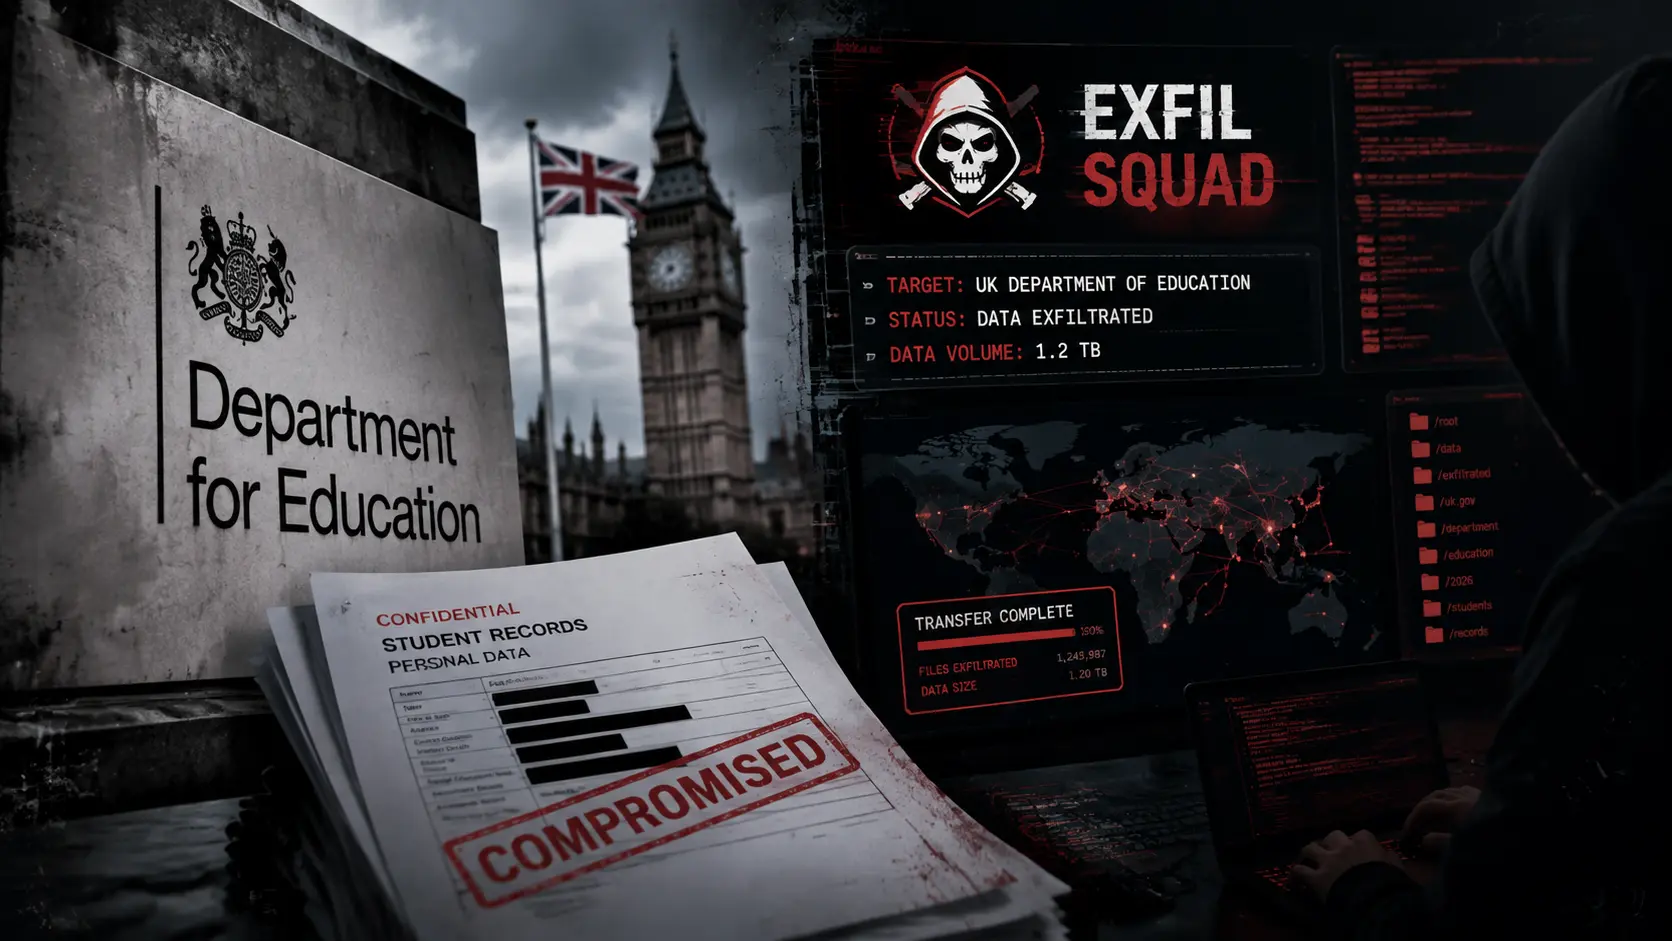
Lanskap ancaman siber global kedatangan pemain baru yang agresif. ExfilSquad, kelompok ekstorsi data yang pertama kali muncul pada pertengahan 2026, dengan cepat membangun reputasi melalui serangkaian serangan terhadap institusi pemerintah dan sektor publik. Salah satu korbannya yang paling signifikan adalah Departemen Pendidikan Inggris (Department for Education/DfE), yang mengonfirmasi kebocoran lebih dari 607.000 catatan data pada akhir Juli 2026.
Kemunculan ExfilSquad menandai babak baru dalam ekstorsi data: kelompok ini tidak hanya mencuri dan mengancam memublikasikan data, tetapi juga secara aktif membangun infrastruktur operasional yang matang termasuk situs kebocoran berbasis Tor, kehadiran di forum underground dengan status premium, dan penggunaan alat komunikasi anonim untuk negosiasi tebusan. Serangan terhadap DfE menunjukkan bahwa institusi publik dengan data warga menjadi target prioritas.
Latar Belakang dan Kronologi
ExfilSquad muncul secara tiba-tiba di lanskap kejahatan siber dengan mengoperasikan situs kebocoran data (Data Leak Site/DLS) berbasis Tor. Kelompok ini mendaftarkan korban dengan informasi terstruktur: volume data yang diklaim, estimasi pendapatan korban, negara asal, sampel arsip, dan tenggat pembayaran tebusan yang seragam.
Kronologi insiden terhadap DfE:
- ExfilSquad memperoleh akses tidak sah ke sistem Departemen Pendidikan Inggris.
- Data dieksfiltrasi dari portal layanan pelanggan dan sistem terkait, termasuk portal Customer Help Portal dan Turing Scheme.
- Kelompok ini memublikasikan klaim serangan di situs kebocoran Tor mereka disertai sampel data.
- ExfilSquad mempromosikan kebocoran di forum underground berbahasa Inggris seperti Spear dan PwnForums, di mana akun mereka memegang status GOD (tingkat tertinggi).
- Departemen Pendidikan mengonfirmasi insiden dan memulai investigasi bersama otoritas keamanan siber.
Detail Teknis
Modus Operandi ExfilSquad
ExfilSquad membedakan diri dari kelompok ekstorsi data lainnya melalui infrastruktur operasional yang terstruktur:
| Aspek | Keterangan |
|---|---|
| Situs Kebocoran | Tor-based Data Leak Site (DLS) |
| Komunikasi | OnionMail dan qTox (anonim) |
| Kehadiran Underground | Forum Spear dan PwnForums (status GOD) |
| Tuntutan | Tenggat tebusan seragam untuk seluruh korban |
| Target | Institusi publik, pemerintah, dan sektor swasta di AS, Inggris, dan lainnya |
Data yang Terekspos pada DfE
Berdasarkan konfirmasi resmi, data yang terdampak pada insiden DfE mencakup:
- Lebih dari 607.000 catatan data dari Customer Help Portal dan portal Turing Scheme.
- Data kontak layanan pelanggan, termasuk informasi orang tua dan staf.
- Catatan yang melibatkan interaksi warga dengan layanan pendidikan pemerintah.
Pihak berwenang menekankan bahwa investigasi masih berlangsung untuk menentukan cakupan penuh data yang terdampak. Otoritas keamanan siber Inggris, termasuk National Crime Agency (NCA) dan Information Commissioner’s Office (ICO), terlibat dalam investigasi.
Pola Serangan
ExfilSquad menunjukkan pola operasional yang konsisten:
- Akuisisi akses ke sistem target melalui metode yang belum diungkapkan sepenuhnya.
- Eksfiltrasi data dalam volume besar sebelum deteksi.
- Publikasi klaim di DLS Tor dengan sampel data sebagai bukti.
- Promosi silang di forum underground untuk meningkatkan tekanan psikologis.
- Penerapan tenggat waktu seragam yang menciptakan urgensi buatan.
Dampak
Kebocoran data pada Departemen Pendidikan Inggris memiliki dampak multidimensional:
- Eksposur data kontak ratusan ribu warga yang menggunakan layanan pendidikan pemerintah.
- Risiko phishing dan rekayasa sosial yang menargetkan orang tua, staf pendidikan, dan peserta program Turing Scheme.
- Kerusakan kepercayaan publik terhadap keamanan data pemerintah.
- Potensi dampak pada program pendidikan internasional seperti Turing Scheme yang melibatkan pertukaran pelajar lintas negara.
- Beban investigasi dan pemulihan pada institusi publik yang sudah memiliki sumber daya terbatas.
Analisis Cybersecurity
Kemunculan ExfilSquad mencerminkan profesionalisasi ekstorsi data sebagai model bisnis kriminal. Berbeda dengan kelompok ransomware tradisional yang mengenkripsi data dan menuntut tebusan untuk dekripsi, ExfilSquad mengadopsi model ekstorsi murni: curi data, ancam publikasi, dan tuntut pembayaran. Model ini mengurangi kompleksitas operasional karena tidak memerlukan pengembangan dan pemeliharaan malware enkripsi.
Kehadiran kelompok ini di forum underground dengan status premium menunjukkan investasi dalam membangun reputasi dan kredibilitas di komunitas kriminal, sebuah strategi yang meningkatkan tekanan psikologis terhadap korban. Sementara itu, penargetan institusi publik seperti DfE mengindikasikan bahwa kelompok ini memprioritaskan target dengan data warga dalam jumlah besar dan potensi dampak reputasi yang tinggi.
Mitigasi dan Rekomendasi Keamanan
Untuk Institusi Publik
- Lakukan audit keamanan menyeluruh pada portal layanan publik yang dapat diakses warga.
- Terapkan segmentasi data untuk memisahkan data kontak dari data sensitif lainnya.
- Aktifkan pemantauan dark web untuk mendeteksi indikasi kebocoran data secara dini.
- Tingkatkan kontrol akses dan autentikasi pada sistem yang menyimpan data warga.
- Siapkan protokol komunikasi publik yang transparan untuk skenario kebocoran data.
- Latih staf untuk mengenali dan melaporkan aktivitas mencurigakan pada sistem layanan publik.
- Lakukan penetration testing berkala pada portal dan aplikasi yang terhubung ke internet.
Untuk Warga yang Terdampak
- Waspadai email, telepon, atau pesan yang mengatasnamakan institusi pendidikan.
- Verifikasi setiap permintaan informasi melalui saluran resmi, bukan melalui kontak yang masuk.
- Pantau akun dan informasi pribadi untuk mendeteksi penyalahgunaan.
- Laporkan aktivitas mencurigakan kepada institusi terkait atau otoritas perlindungan data.
Kesimpulan
Kemunculan ExfilSquad dan serangannya terhadap Departemen Pendidikan Inggris menandai eskalasi ancaman ekstorsi data terhadap institusi publik. Dengan infrastruktur operasional yang matang, kehadiran di forum underground, dan penargetan data warga dalam skala besar, kelompok ini mewakili generasi baru aktor ancaman yang mengandalkan ekstorsi murni tanpa enkripsi.
Insiden ini menegaskan bahwa institusi publik yang menyimpan data warga harus memperlakukan keamanan siber sebagai prioritas setara dengan pelayanan publik. Kemampuan mendeteksi, merespons, dan berkomunikasi secara transparan dalam insiden kebocoran data bukan lagi sekadar kebutuhan teknis, melainkan komponen fundamental dari tata kelola pemerintahan modern.