9.300 Kunci Akses AWS yang Bocor Masih Aktif: 88 Persen Bisa Autentikasi, 526 Adalah Root Key
Daftar Isi 5 bagian
Empat Tahun Pemantauan, 88 Persen Kunci Masih Bisa Dipakai
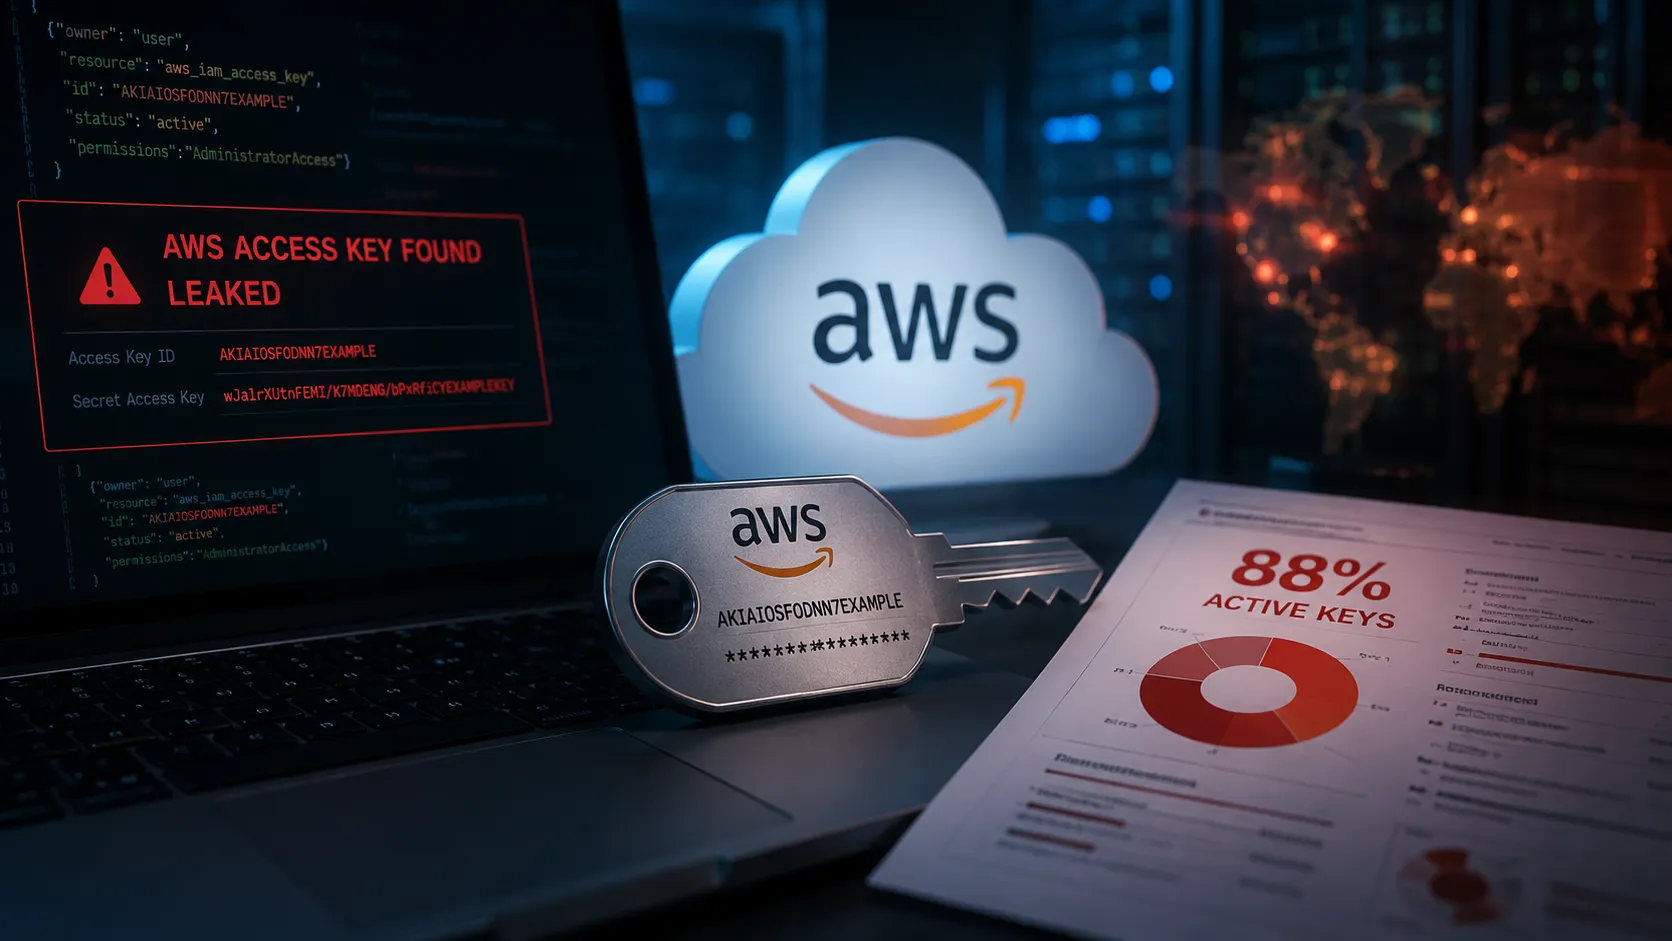
Truffle Security, perusahaan keamanan siber yang fokus pada kebocoran kredensial, merilis temuan longitudinal pada 21 Agustus 2026 yang menunjukkan skala masalah rotasi kunci akses cloud yang belum terselesaikan. Selama empat tahun pemantauan dari Agustus 2022 hingga Agustus 2026, mereka mengidentifikasi lebih dari 9.300 kunci akses AWS yang terekspos secara publik dan ternyata masih aktif serta valid untuk autentikasi.
Temuan ini bukan sekadar angka. Dari kunci-kunci tersebut, 817 di antaranya dikonfirmasi terkait dengan perusahaan, dan 526 merupakan root key — identitas dengan hak istimewa tertinggi yang tidak dibatasi oleh kebijakan IAM. Selain itu, 242 kunci terkait dengan pengguna IAM yang memiliki kebijakan AdministratorAccess, yang memberikan kontrol penuh atas hampir semua layanan dan sumber daya AWS dalam sebuah akun.
Yang paling mengkhawatirkan, dari subset kunci yang bisa diverifikasi ulang secara lengkap sebanyak 10.616 kunci, 88 persen di antaranya masih bisa melakukan autentikasi per 10 Agustus 2026. Artinya, kunci-kunci ini bukan sekadar artefak sejarah yang sudah tidak berfungsi — mereka masih merupakan pintu masuk yang sah ke infrastruktur cloud organisasi.
Skala Kebocoran: Hugging Face Jadi Sumber Terbesar
Truffle Security menelusuri 431.875 rahasia AWS yang tersebar di berbagai repositori kode, riwayat Git, dataset, gambar Docker, registry, dan log CI/CD. Dari jumlah itu, mereka mengekstraksi 64.024 kunci unik yang correspond dengan 50.654 akun AWS setelah penghapusan duplikat.
Menariknya, Hugging Face, platform populer tempat developer berbagi model AI, dataset, dan aplikasi, menjadi sumber terbesar kebocoran kunci AWS dengan kontribusi 8.482 eksposur kunci unik. Sebanyak 17,9 persen dari kunci tersebut merupakan root key, yang berarti identitas tertinggi yang tidak dibatasi oleh izin IAM.
Temuan ini menggarisbawahi risiko khusus yang melekat pada ekosistem open-source dan platform kolaborasi AI. Developer yang membagikan kode atau model ke platform publik sering kali tidak menyadari bahwa kredensial cloud tertanam dalam repository atau file konfigurasi mereka. Dalam kasus Hugging Face,一家 platform yang menjadi pusat aktivitas pengembangan AI global, satu kunci bocor bisa berdampak ke banyak organisasi sekaligus.
Usia Kunci dan Kegagalan Rotasi
Data Truffle Security juga mengungkap pola kegagalan rotasi yang mengkhawatirkan. Dari 2.903 kunci dengan tanggal pembuatan yang tersedia, usia median kunci adalah 1.831 hari atau sekitar lima tahun. Kunci tertua sudah berusia 17,4 tahun. Hanya 398 dari 2.903 kunci (13,7 persen) yang memiliki kunci akses yang lebih baru terkait dengan pengguna yang sama, yang mengindikasikan bahwa sebagian besar kunci yang bocor tidak pernah dirotasi sejak pembuatannya.
Implikasinya serius. Kunci akses AWS yang sudah berusia bertahun-tahun tanpa rotasi berarti organisasi tersebut beroperasi dengan asumsi bahwa tidak ada yang pernah menyalin atau mencatat kunci tersebut sepanjang masa pakainya. Asumsi ini, dalam banyak kasus, terbukti salah.
Truffle Security juga menemukan bahwa hanya 262 dari 2.754 akun yang bisa dibaca datanya yang memiliki budget alert aktif. Artinya, sebagian besar organisasi yang kuncinya bocor tidak memiliki mekanisme peringatan jika terjadi penyalahgunaan yang menghasilkan biaya cloud. Penyerang yang mendapatkan akses bisa dengan leluasa menjalankan cryptominer atau menggunakan layanan cloud mahal tanpa ketahuan sampai tagihan datang.
Dampak yang Mungkin Terjadi
Kunci akses AWS yang terekspos dan masih valid membuka berbagai kemungkinan eksploitasi. Akses root atau AdministratorAccess memungkinkan penyerang untuk mengakses, mengeksfiltrasi, atau menghapus data cloud, mengambil alih server dan aplikasi, serta membuat akun admin palsu untuk persistensi jangka panjang. Dalam konteks platform seperti Hugging Face, di mana model AI dan dataset disimpan, kompromi bisa berarti pencurian properti intelektual yang sangat berharga.
Truffle Security menegaskan bahwa pengujian mereka dibatasi pada metadata baca-saja dan mereka sudah memberitahu semua pemilik kredensial yang bisa diidentifikasi. Namun, sifat kebocoran yang terjadi di ruang publik berarti sudah ada peluang bagi pihak lain untuk mengakses kunci tersebut sebelum peneliti memberitahu pemiliknya.
Langkah yang Perlu Dilakukan Organisasi
Langkah pertama yang paling mendasar adalah menghapus semua root access key. AWS sendiri merekomendasikan bahwa root access key tidak boleh digunakan untuk aktivitas sehari-hari, dan jika memang diperlukan, harus dipantau ketat dan dirotasi secara berkala. Keberadaan root key yang aktif dalam jumlah besar menunjukkan bahwa banyak organisasi belum menerapkan rekomendasi ini.
Selain itu, organisasi perlu meninjau semua kredensial IAM berdasarkan usia. Kunci yang sudah berusia bertahun-tahun tanpa rotasi harus dianggap sebagai kandidat pertama untuk pencabutan. Setiap kredensial yang pernah dipublikasikan ke sumber publik, termasuk repository publik atau dataset, harus dianggap sudah dikompromikan tanpa pengecualian.
Mengaktifkan budget alert di AWS menjadi langkah pertahanan yang sederhana namun krusial. Tanpa peringatan, aktivitas penyalahgunaan bisa berlangsung berbulan-bulan tanpa terdeteksi selain dari tagihan yang mungkin sudah terlambat ditangani. Dengan alert yang aktif, setidaknya organisasi mendapat notifikasi ketika penggunaan cloud melampaui batas normal.
AWS dalam pernyataannya kepada BleepingComputer menyatakan bahwa mereka secara aktif menangani laporan kunci yang terekspos dan menerapkan quarantine policy untuk meminimalkan risiko bagi pelanggan. Namun, model tanggung jawab bersama yang diterapkan AWS menempatkan beban utama pengamanan kredensial di tangan pelanggan itu sendiri.
Temuan Truffle Security ini sejatinya bukan berita baru — masalah kunci cloud yang bocor sudah lama menjadi keprihatinan. Namun angka 88 persen kunci yang masih aktif meski sudah terekspos selama bertahun-tahun menunjukkan bahwa industri secara keseluruhan masih gagal menangani masalah ini secara memadai. Di tengah pertumbuhan adopsi cloud dan AI yang masif,一套 sistem manajemen kredensial yang lebih ketat bukan lagi sekadar opsional.