Midnight Blizzard Luncurkan CaptiveCrunch: Kampanye Spyware via WiFi Hotel untuk Mencuri Kredensial Microsoft 365 dan Menerapkan RAT
Daftar Isi 13 bagian
Pendahuluan
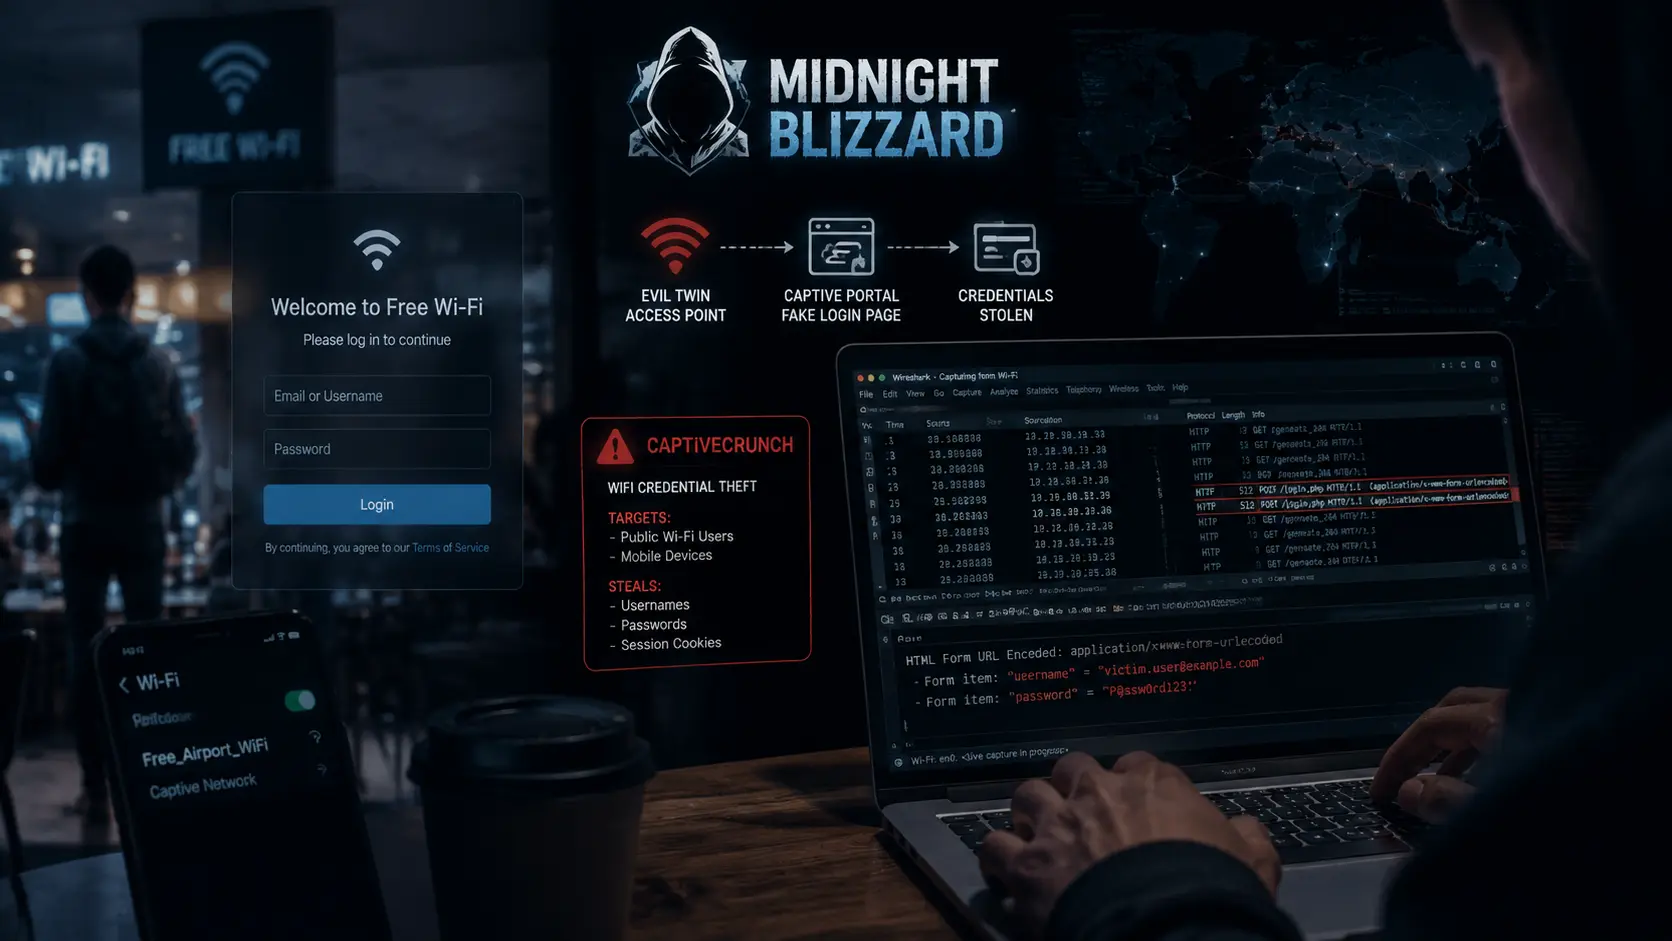
Pada 31 Juli 2026, Microsoft Threat Intelligence memublikasikan pengungkapan mendetail mengenai kampanye spionase siber yang sedang berlangsung dan diberi nama CaptiveCrunch. Kampanye ini diatribusikan kepada Storm-2945, sub-klaster dari kelompok Advanced Persistent Threat (APT) Midnight Blizzard, yang juga dikenal sebagai APT29, Nobelium, atau Cozy Bear. Otoritas AS dan Inggris secara konsisten mengaitkan kelompok ini dengan Dinas Intelijen Asing Rusia (SVR).
Yang membedakan CaptiveCrunch dari kampanye APT konvensional adalah vektor serangannya: jaringan WiFi publik di hotel, pusat konferensi, dan tempat pertemuan bisnis. Alih-alih mengirim email phishing atau mengeksploitasi kerentanan perangkat lunak, Storm-2945 memanipulasi portal captive WiFi yang digunakan pelancong bisnis dan pejabat pemerintah untuk terhubung ke internet.
Latar Belakang dan Kronologi
Midnight Blizzard memiliki sejarah panjang dalam menargetkan institusi diplomatik, pemerintah, dan organisasi think tank di Amerika Utara dan Eropa. Kampanye CaptiveCrunch menandai evolusi taktik kelompok ini: memanfaatkan titik kepercayaan yang selama ini diabaikan dalam keamanan perjalanan bisnis.
Kronologi yang direkonstruksi Microsoft:
- Storm-2945 memperoleh akses ke infrastruktur manajemen portal captive yang digunakan oleh berbagai jaringan WiFi perhotelan. Microsoft mencatat kesamaan peralatan dan sistem manajemen di beberapa jaringan yang terdampak, menunjukkan kemungkinan kompromi pada penyedia layanan terpusat.
- Penyerang memanipulasi respons DNS dan HTTP terhadap permintaan connectivity check otomatis yang dilakukan perangkat saat terhubung ke jaringan baru.
- Alih-alih halaman terms-of-service yang sah, pengguna diarahkan ke halaman phishing atau pengunduhan malware.
- Dimulai sekitar 16 Juli 2026, kampanye menambahkan teknik device code phishing yang mengeksploitasi alur autentikasi Microsoft Entra ID.
- Microsoft memublikasikan analisis lengkap pada 31 Juli 2026 beserta indikator kompromi dan panduan mitigasi.
Detail Teknis
Tiga Jalur Serangan
Begitu korban diarahkan melalui infrastruktur yang dikendalikan penyerang, kampanye bercabang menjadi tiga jalur manipulasi:
-
Adversary-in-the-Middle (AiTM) Phishing Microsoft 365: Korban diarahkan ke domain tiruan yang meniru portal login Microsoft 365. Sesi autentikasi dicegat untuk mencuri kredensial utama dan token single sign-on, melewati perlindungan standar.
-
Device Code Phishing: Beberapa halaman pengalihan memaksa pengguna ke dalam alur autentikasi device code Microsoft Entra ID. Pengguna diinstruksikan memasukkan kode yang disediakan penyerang ke halaman login Microsoft yang sah, sehingga proses tampak terpercaya.
-
ClickFix Fake Updates dan Pengiriman Malware: Untuk target yang dipilih untuk pemasangan malware, halaman arahan menampilkan taktik ClickFix: pemberitahuan verifikasi palsu atau kesalahan sistem yang menginstruksikan pengguna mengunduh pembaruan peramban atau sistem operasi. Beberapa halaman juga menyajikan file APK Android berbahaya, menunjukkan penargetan lintas platform.
Toolset: CornFlake RAT dan ChocoShell
Kampanye ini menggunakan perangkat lunak berbahaya yang dikembangkan secara khusus:
CornFlake (Go RAT):
| Aspek | Keterangan |
|---|---|
| Bahasa | Go |
| Target | Windows |
| Persistensi | Menyalin diri ke %APPDATA%\svchost32\svchost32.exe |
| Service | Mendaftar sebagai “Cloud Sync Service” |
| Kemampuan | Keylogging, pemantauan clipboard, perekaman layar/audio/video, pencurian kredensial peramban, eksfiltrasi file, pemantauan USB, audit postur keamanan, shell jarak jauh, watchdog pemulihan persistensi |
ChocoShell (PowerShell Infostealer):
Skrip PowerShell yang berjalan sepenuhnya di memori, dirancang untuk menonaktifkan Antimalware Scan Interface (AMSI) dan dengan cepat mencuri cookie peramban, kata sandi tersimpan, token single sign-on Microsoft 365 dan Azure AD, serta kredensial WiFi. Sementara CornFlake mempertahankan akses jangka panjang, ChocoShell berfokus pada ekstraksi kredensial cloud secara cepat.
FruitStone (C2 Infrastructure):
Panel command-and-control berbasis web yang menyamar sebagai produk cloud perusahaan. Dibangun sebagai aplikasi HTML/JavaScript satu halaman tanpa fungsi autentikasi, FruitStone memungkinkan operator mengelola endpoint yang terkompromi, membangun dan menyebarkan payload, serta meninjau keylog, tangkapan layar, dan kredensial yang dicuri.
Indikasi Penggunaan AI
Analis Microsoft mencatat bahwa komentar kode dan struktur pada toolset menunjukkan penggunaan pembangkitan kode berbantuan AI, menandai tren di mana aktor negara memanfaatkan AI untuk mempercepat siklus pengembangan alat ofensif.
Dampak
Kampanye CaptiveCrunch memiliki implikasi serius mengingat profil target dan vektor serangannya:
- Kompromi kredensial Microsoft 365 pejabat pemerintah, eksekutif perusahaan, dan pelancong bisnis.
- Akses persisten ke perangkat korban melalui CornFlake RAT, memungkinkan pengintaian jangka panjang.
- Potensi pergerakan lateral dari perangkat yang terinfeksi ke jaringan organisasi saat karyawan kembali ke kantor.
- Eksposur data sensitif yang diakses melalui sesi cloud yang dibajak.
- Kerentanan sistemik pada infrastruktur perhotelan yang melayani tamu dengan profil keamanan tinggi.
Analisis Cybersecurity
CaptiveCrunch menandai evolusi signifikan dalam taktik spionase siber. Dengan menargetkan portal captive WiFi, Storm-2945 mengeksploitasi titik lemah universal dalam perjalanan bisnis modern: kebutuhan untuk terhubung ke internet di lingkungan yang tidak terkelola. Tidak seperti serangan phishing yang dapat dilatih untuk dikenali, portal captive adalah bagian rutin dari pengalaman hotel yang tidak menimbulkan kecurigaan.
Yang paling mengkhawatirkan adalah kemungkinan bahwa penyerang memperoleh akses ke penyedia layanan manajemen portal terpusat, bukan sekadar membobol jaringan hotel individual. Jika ini terbukti, dampaknya dapat meluas ke ratusan properti yang menggunakan penyedia yang sama.
Penggunaan device code phishing sebagai jalur alternatif menunjukkan pemahaman mendalam tentang ekosistem autentikasi Microsoft, sementara toolset yang dikembangkan dengan bantuan AI mengindikasikan akselerasi kemampuan ofensif yang didukung teknologi.
Mitigasi dan Rekomendasi Keamanan
Untuk Organisasi dan Pelancong Bisnis
- Perlakukan semua WiFi publik sebagai tidak tepercaya. Gunakan data seluler pribadi atau hotspot mobile terkelola untuk pekerjaan sensitif.
- Jangan pernah mengunduh perangkat lunak, menginstal sertifikat root, atau mengikuti petunjuk pembaruan sistem melalui portal captive. Portal sah hanya memerlukan penerimaan ketentuan layanan atau kode akses venue.
- Nonaktifkan atau batasi alur autentikasi device code Microsoft Entra ID jika tidak diperlukan untuk alur kerja bisnis yang didokumentasikan.
- Terapkan autentikasi multi-faktor yang tahan phishing: kunci keamanan FIDO2, passkey, dan kebijakan Akses Bersyarat yang ketat.
- Wajibkan VPN full-tunnel pada perangkat jarak jauh terkelola yang memblokir akses internet hingga tunnel terenkripsi terbentuk.
- Latih karyawan yang sering bepergian tentang risiko spesifik WiFi publik dan portal captive.
Untuk Penyedia Layanan Perhotelan
- Isolasi sistem manajemen portal captive dari jaringan tamu.
- Terapkan autentikasi ketat dan pemantauan pada infrastruktur manajemen terpusat.
- Audit integritas halaman portal captive secara berkala.
- Laporkan aktivitas mencurigakan kepada otoritas keamanan siber.
Indikator Deteksi
Organisasi dapat memantau:
- Koneksi ke domain tiruan yang meniru portal login Microsoft 365.
- Aktivitas autentikasi device code yang tidak lazim dari lokasi yang tidak dikenal.
- Proses svchost32.exe di luar direktori sistem yang sah.
- Koneksi keluar ke infrastruktur yang terkait dengan FruitStone C2.
- Pendaftaran layanan Windows baru bernama “Cloud Sync Service.”
Kesimpulan
Kampanye CaptiveCrunch oleh Midnight Blizzard mendemonstrasikan bahwa keamanan siber dalam perjalanan bisnis memerlukan paradigma baru. Ketika aktor negara memanfaatkan infrastruktur perhotelan sebagai platform serangan, pertahanan tradisional berbasis perimeter organisasi menjadi tidak memadai.
Kombinasi AiTM phishing, device code phishing, dan malware persisten menunjukkan pendekatan berlapis yang dirancang untuk memaksimalkan peluang keberhasilan. Bagi organisasi dengan karyawan yang sering bepergian, terutama yang menangani informasi sensitif, investasi dalam konektivitas seluler terkelola, VPN full-tunnel, dan autentikasi tahan phishing bukan lagi kemewahan, melainkan kebutuhan operasional.