Storm-1175 Ganti Medusa dengan Ransomware Kustom StormEncryptor — Microsoft Buka Detail Kampanye RMM-to-Ransomware
Daftar Isi 5 bagian
Pergeseran yang Teramati Awal Agustus
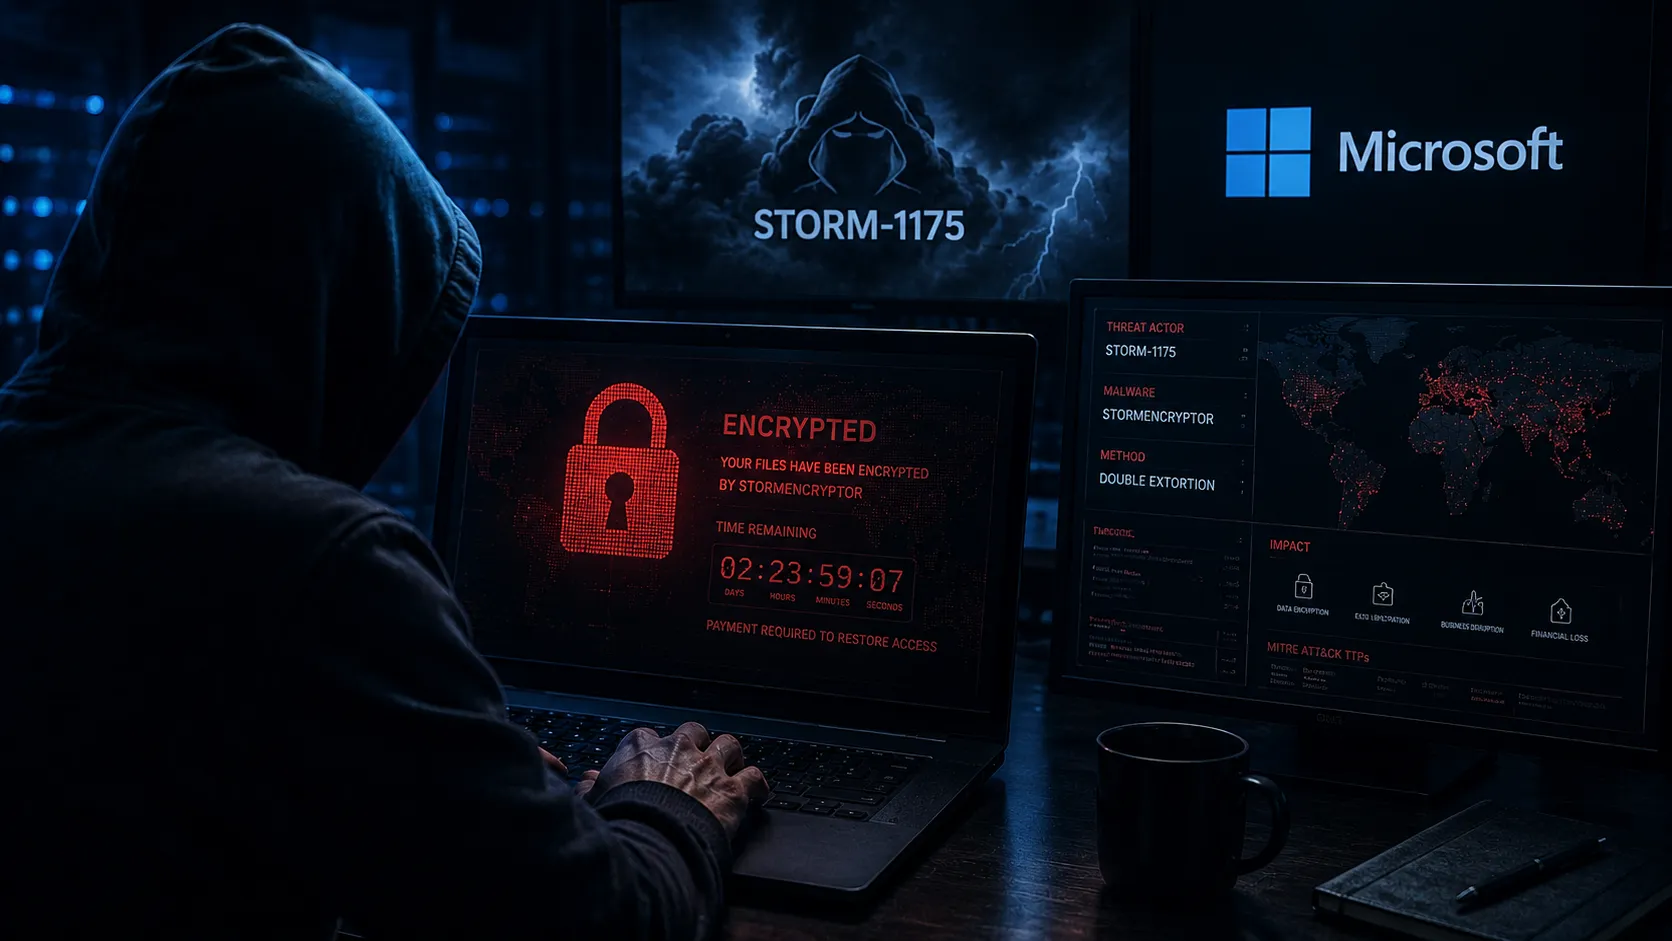
Microsoft Threat Intelligence mengonfirmasi pada pekan pertama Agustus 2026 bahwa Storm-1175, kelompok kriminal siber berkecepatan tinggi yang dinilai berafiliasi dengan Tiongkok, telah meninggalkan ransomware Medusa yang selama ini menjadi andalannya. Sejak 2 Agustus 2026, kelompok ini mulai menyebarkan strain ransomware yang sebelumnya tidak terdokumentasi, diberi nama StormEncryptor. Artikel ini merupakan lanjutan dari pemberitaan Seraphim News sebelumnya mengenai eksploitasi aktif CVE-2026-18577 pada N-able N-central; temuan terbaru Microsoft menunjukkan bahwa celah tersebut justru menjadi salah satu pintu masuk yang dipakai Storm-1175 dalam kampanye barunya.
Selama ini Storm-1175 dikenal karena tempo intrusinya yang ekstrem. Dalam banyak kasus, kelompok ini memampatkan seluruh rangkaian serangan, mulai dari akses awal, pencurian kredensial, pergerakan lateral, eksfiltrasi data, hingga enkripsi, ke dalam siklus yang berjalan kurang dari 24 jam. Target mereka sebelumnya meliputi organisasi kesehatan, jasa profesional, dan sektor keuangan di Amerika Serikat, Inggris, dan Australia, dengan memanfaatkan kerentanan n-day dan zero-day pada perangkat perimeter serta perangkat lunak enterprise seperti GoAnywhere MFT, SmarterTools SmarterMail, Ivanti Connect Secure, JetBrains TeamCity, dan ConnectWise ScreenConnect.
Kembali ke Celah N-able N-central
Yang membuat kampanye Agustus ini berbeda adalah vektor akses awalnya. Storm-1175 memanfaatkan CVE-2026-18577, kerentanan authentication bypass kritis pada platform remote monitoring and management (RMM) N-able N-central yang merupakan hasil patch bypass dari CVE-2026-18556. Kerentanan ini memungkinkan penyerang tanpa autentikasi memperoleh kendali administratif penuh atas server N-central, dan telah masuk katalog Known Exploited Vulnerabilities (KEV) CISA.
Dampaknya meluas karena posisi N-central dalam rantai pasok TI. Sebuah server N-central yang dikompromikan bukan sekadar satu sistem yang jatuh; ia adalah gerbang menuju ratusan hingga ribuan endpoint yang dikelola. N-able sendiri merilis Hotfix 2 darurat (build 2026.3.1.10) pada 10 Agustus 2026 untuk memperkuat perlindungan menyusul eksploitasi yang terus berlanjut, melengkapi hotfix pertama yang sebelumnya dirilis.
Toolset dan Perilaku Pasca-Kompromi
Begitu kendali administratif didapat, pola Storm-1175 cukup konsisten dan bisa dijadikan pedoman perburuan. Mereka menginstal perangkat lunak akses jarak jauh yang sah seperti AnyDesk, SimpleHelp, TeamViewer, RustDesk, dan HopToDesk, serta TacticalRMM yang disebarkan lewat skrip PowerShell, agar aktivitasnya menyatu dengan lalu lintas administrasi rutin. Untuk mempertahankan akses keluar, mereka memasang Cloudflare Tunnel lewat cloudflared.exe, kerap dengan nama biner yang dimiripkan dengan proses sistem seperti MicrosoftEdgeUpdate64.exe, msmp.exe, atau svchost.exe palsu yang ditempatkan di folder Documents.
Di sisi kredensial, kelompok ini bergerak cepat: enumerasi jaringan memakai Advanced IP Scanner dan nltest, kemudian menciptakan akun domain palsu yang dalam beberapa insiden diberi nama “veeam”, mereset kata sandi administrator domain yang sudah ada, dan mengosongkan kredensial dari proses LSASS dengan bantuan Mimikatz atau Impacket. Mereka juga memeriksa keberadaan produk keamanan endpoint melalui tasklist yang disaring dengan findstr; bila ditemukan, alat pembunuh proses bernama PhantomKiller dijatuhkan, memanfaatkan driver rentan bernama k.sys yang disimpan di direktori seperti C:\ProgramData\AnyDesk untuk menonaktifkan perlindungan.
StormEncryptor: Enkriptor Kustom Berbahasa C++
StormEncryptor sendiri dikompilasi dengan C++ dan dirancang sederhana namun efektif. File yang terenkripsi diberi ekstensi .encrypted, dan catatan tebusan bernama !!!README_FIRST!!!.txt dijatuhkan di sejumlah direktori. Catatan itu memberi korban tenggat tiga hari untuk menghubungi penyerang dan bernegosiasi sebelum data curian dipublikasikan.
Perpindahan dari Medusa ke ransomware kustom punya makna tersendiri. Dengan mengendalikan kode enkripsi sendiri, kelompok ini tidak lagi bergantung pada keandalan mitra RaaS pihak ketiga, bisa menyesuaikan perilaku enkriptor dengan cepat, dan menghindari jejak yang selama ini dipakai peneliti untuk mengaitkan serangan dengan Medusa. Pergeseran semacam ini menandai fase baru dalam industrialisasi kejahatan siber: aktor beroperasi dengan tempo tinggi semakin memilih mengembangkan perangkat lunak sendiri daripada membayar lisensi RaaS.
Deteksi dan Mitigasi
Bagi organisasi yang menjalankan N-central sendiri, langkah paling mendesak adalah menerapkan Hotfix 2 N-able atau versi di atasnya sesegera mungkin. Instalasi cloud-hosted umumnya ditambal otomatis oleh vendor. Di luar itu, audit paparan jaringan terhadap perangkat RMM, VPN, dan layanan transfer file bernilai tinggi; jika sebuah layanan manajemen tidak bisa diamankan dengan segera, isolasi sementara hingga patch terverifikasi adalah pilihan yang masuk akal.
Perburuan indikator kompromi bisa dimulai dari hal-hal kecil yang menonjol: kemunculan cloudflared.exe atau biner sistem yang dimiripkan di lokasi tak lazim, akun domain baru yang tidak dikenal, perubahan keanggotaan grup administrator domain, serta koneksi keluar ke tunnel yang tidak diotorisasi. Aktifkan proteksi tamper pada produk EDR agar serangan pemuatan driver seperti PhantomKiller bisa diblokir, dan pastikan autentikasi multi-faktor dipasang di semua portal administratif, termasuk konsol RMM. Kelompok seperti Storm-1175 mengandalkan kecepatan dan kepercayaan buta pada alat manajemen; memutus salah satu dari keduanya cukup untuk mengubah arah serangan.