Warlock Ransomware Serang Utilitas Air, Telekomunikasi, dan Pemerintah Daerah lewat Celah SharePoint Berusia Setahun
Symantec Threat Hunter Team mengungkap kampanye ransomware Warlock yang dinilai berafiliasi dengan Tiongkok terhadap utilitas air, operator telekomunikasi, universitas, dan pemerintah daerah di negara berbahasa Portugis dan Spanyol. Akses awal tetap melalui rantai celah SharePoint ToolShell yang sudah lebih dari setahun tersedia patch-nya. Analisis rantai serangan, toolset BYOVD, indikator deteksi, dan langkah remediasi.
Daftar isi
Pola Lama, Korban Baru
Symantec Threat Hunter Team merilis laporan pada 1 Oktober 2026 yang mendokumentasikan kampanye ransomware Warlock terhadap setidaknya empat organisasi: sebuah utilitas air, penyedia layanan telekomunikasi, sebuah universitas, dan sebuah badan pemerintah daerah. Korban tersebar di Eropa, Afrika, dan Amerika Latin, dengan konsentrasi jelas pada negara-negara berbahasa Portugis dan Spanyol.
Yang membuat temuan ini penting bukanlah teknik baru yang spektakuler, melainkan usia celah yang dipakai. Warlock tidak membawa zero-day. Kelompok ini masuk melalui rantai kerentanan Microsoft SharePoint yang dijuluki ToolShell — celah yang pertama kali diungkap dan ditambal pada Juli 2025, lebih dari empat belas bulan sebelum serangan terbaru ini terdeteksi. Di dunia nyata, tersedianya patch tidak berarti patch tersebut terpasang, dan di lingkungan yang proses perubahan konfigurasinya ketat seperti utilitas air dan pemerintah daerah, jeda itulah yang menjadi celah masuk.
Siapa Warlock dan Mengapa Atribusinya Rumit
Warlock digambarkan sebagai operasi ransomware yang dinilai berafiliasi dengan Tiongkok. Threat intelligence mengenal kelompok ini dengan beberapa nama sekaligus — Longlegs, Gold Salem, dan Storm-2603 — karena setiap vendor memetakan sebagian kecil telemetri yang berbeda. Kemunculannya tercatat sekitar Juni 2025, tak lama sebelum kelompok ini mulai mengeksploitasi celah SharePoint secara agresif.
Sebelum beralih ke Warlock, aktor di baliknya menggunakan strain LockBit. Perpindahan ke enkriptor sendiri adalah pola yang kini lazim: kelompok yang punya kapasitas teknis memilih mengendalikan kode enkripsi daripada bergantung pada afiliasi ransomware-as-a-service. Warlock sebelumnya tercatat menyerang organisasi di Amerika Serikat, Rusia, Brasil, India, Taiwan, dan Jepang. Microsoft sendiri tidak pernah mengaitkan kelompok di balik Warlock dengan grup yang didukung negara Tiongkok lain yang mereka lacak, sehingga atribusi resminya tetap berada di level “China-nexus” dengan keyakinan menengah, bukan kaitan langsung ke unit militer atau badan intelijen tertentu.
Rantai ToolShell: Empat CVE dan Satu Langkah Remediasi yang Sering Terlewat
ToolShell adalah nama yang diberikan peneliti untuk rangkaian empat kerentanan SharePoint yang dieksploitasi berurutan. Microsoft merilis patch untuk pasangan pertama pada 8 Juli 2025, lalu menemukan bahwa perbaikan itu bisa dilewati dan menerbitkan patch darurat untuk pasangan kedua pada 19–22 Juli 2025.
| CVE | Tipe | CVSS | Diungkap | Peran dalam Rantai |
|---|---|---|---|---|
| CVE-2025-49704 | Remote code execution | 8.8 | 8 Juli 2025 | Komponen RCE awal |
| CVE-2025-49706 | Spoofing / bypass autentikasi | 6.5 | 8 Juli 2025 | Komponen bypass awal |
| CVE-2025-53770 | Remote code execution | 9.8 | 19–22 Juli 2025 | RCE yang melewati patch |
| CVE-2025-53771 | Spoofing / bypass autentikasi | 6.5 | 19–22 Juli 2025 | Bypass yang melewati patch |
Yang membuat rantai ini punya daya tahan luar biasa adalah mekanisme pasca-eksploitasinya. Menurut analisis Trellix, ToolShell menargetkan logika deserialisasi di lapisan aplikasi web SharePoint dan memungkinkan penyerang mengekstrak cryptographic machine key dari server. Kunci itu tetap valid meskipun server sudah ditambal, kecuali administrator juga merotasi kunci dan me-restart layanan terkait. Inilah sebabnya organisasi bisa memasang seluruh pembaruan keamanan Microsoft sejak Juli 2025 dan tetap rentan: jika kunci yang dicuri pada intrusi sebelumnya belum diganti, penyerang masih bisa memalsukan permintaan yang tampak sah.
Rantai ini hanya menyentuh SharePoint Server 2016, 2019, dan Subscription Edition yang dijalankan sendiri alias on-premises. SharePoint Online tidak terlibat. Namun populasi on-premises justru terkonsentrasi di sektor yang paling sulit mengejar jadwal patch: instansi pemerintah, utilitas, dan kampus.
Dari Akses Awal ke Enkripsi: Toolset dan Taktik
Setelah foothold didapat, Symantec mengamati pola pasca-kompromi yang konsisten dan sengaja dibuat menyatu dengan aktivitas administrasi normal. Sejumlah teknik yang tercatat:
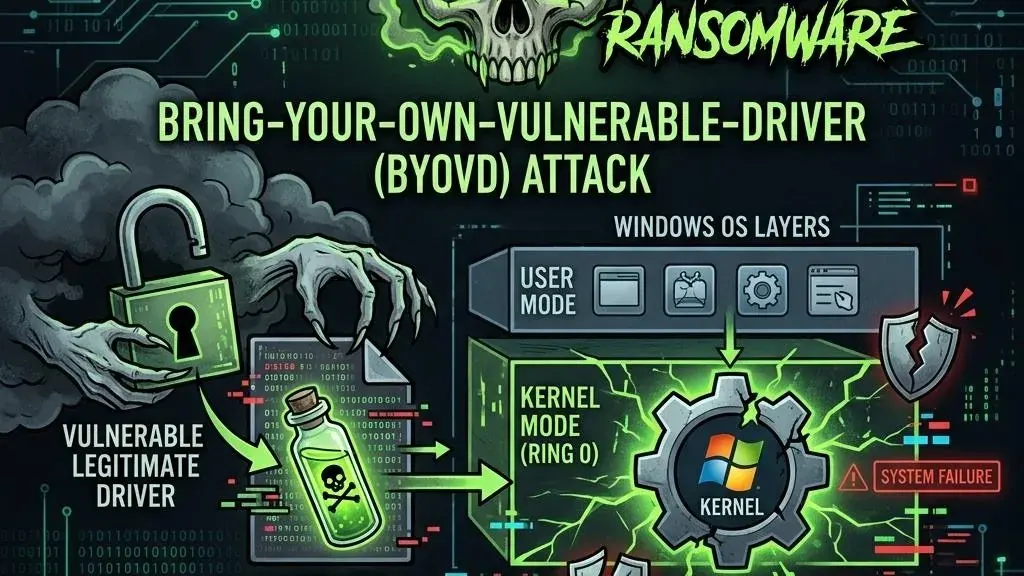
- BYOVD untuk mematikan EDR. Kelompok ini membawa driver sah yang rentan, K7RKScan.sys dari K7 Computing, untuk menonaktifkan agen keamanan endpoint dari dalam kernel. Teknik Bring Your Own Vulnerable Driver membuat perlindungan tidak bisa diandalkan begitu driver dimuat.
- VS Code remote tunnel sebagai kanal C2. Proses code.exe dengan argumen tunnel dipakai untuk membuka jalur keluar yang tampak seperti aktivitas developer, bukan malware.
- DLL sideloading dari direktori pengguna seperti %LOCALAPPDATA% agar payload dimuat oleh proses yang tampak tepercaya.
- SYSVOL sebagai tempat staging. Payload disebar melalui share SYSVOL domain, memanfaatkan kepercayaan bawaan Active Directory.
- Tool pemati antivirus massal. Dalam satu insiden, Symantec menemukan alat yang dirancang menonaktifkan perangkat lunak keamanan di puluhan host sebelum ransomware dijatuhkan.
Pola ini menjelaskan mengapa Warlock bisa bergerak cepat di lingkungan yang relatif besar. Alih-alih menghindari alat administratif, mereka memakainya. Deteksi yang hanya berfokus pada nama malware akan melewatkan hampir seluruh rantai.
Rekor Kuartal dan Konteks yang Lebih Besar
Kampanye ini muncul bersamaan dengan laporan Comparitech yang mencatat 2.627 klaim serangan ransomware secara global pada kuartal ketiga 2026 — angka tertinggi yang pernah dicatat firma tersebut. Laporan yang sama memperkirakan kurang dari satu dari sepuluh korban benar-benar mengonfirmasi serangan secara publik, yang berarti skala sebenarnya hampir pasti lebih besar.
Check Point Research mencatat lebih dari 33 sistem terenkripsi dalam insiden yang saling terkait, sementara Symantec memverifikasi “setidaknya empat” organisasi korban. Kedua angka tidak saling bertentangan: yang pertama menghitung host, yang kedua menghitung organisasi. Yang perlu digarisbawahi adalah pemilihan targetnya. Empat korban memang kecil dibanding 2.627 klaim serangan, tetapi ketika salah satunya adalah utilitas air, dampaknya tidak lagi diukur dari jumlah korban melainkan dari layanan publik yang berhenti.
Konteks SharePoint secara keseluruhan juga belum membaik. Pada September 2026, CISA menerbitkan peringatan mengenai enam kerentanan SharePoint baru yang dieksploitasi aktif, dan pada Agustus 2026 sejumlah institusi pemerintah Swiss dilaporkan terkena serangan melalui jalur yang sama. Warlock disebut tetap menyimpan celah ToolShell di gudang senjatanya berdampingan dengan celah-celah yang lebih baru.
Indikator yang Bisa Diburu
Tim pertahanan dapat memulai perburuan dari tanda-tanda berikut, yang seluruhnya berasal dari perilaku pasca-eksploitasi yang terdokumentasi:
- Proses w3wp.exe yang melahirkan child process tidak lazim, terutama cmd.exe, powershell.exe, atau biner di direktori sementara.
- code.exe dengan argumen tunnel yang membuka koneksi keluar persisten ke infrastruktur tidak dikenal.
- Penulisan tak terduga ke share SYSVOL oleh akun non-standar.
- Pemuatan K7RKScan.sys atau driver pihak ketiga lain yang tidak pernah diotorisasi.
- Kejadian DLL sideloading dari %LOCALAPPDATA%, %TEMP%, atau folder unduhan.
- Log IIS yang menunjukkan permintaan aneh ke endpoint SharePoint internal, terutama yang berujung pada eksekusi proses.
Langkah Remediasi yang Sering Terlewat
Urutan remediasi menentukan hasil. Menambal tanpa merotasi kunci hanya menutup pintu sementara penyerang masih memegang kunci duplikatnya.
- Verifikasi keempat CVE ToolShell benar-benar tertambal, bukan hanya pasangan Juli 2025. Gunakan laporan kepatuhan patch, bukan asumsi.
- Rotasi ASP.NET machine key di setiap farm SharePoint yang terpapar, lalu restart IIS agar kunci baru berlaku.
- Periksa riwayat kompromi sebelum menganggap sistem bersih: cari webshell, akun baru, perubahan konfigurasi, dan koneksi keluar yang tidak dijadwalkan.
- Batasi paparan SharePoint dari internet bila memungkinkan, dan tempatkan WAF dengan logging URI penuh di depannya.
- Terapkan segmented backup offline yang diuji pemulihannya, karena enkripsi adalah langkah terakhir, bukan satu-satunya dampak.
Bagi instansi di Indonesia yang masih menjalankan SharePoint on-premises — termasuk banyak pemerintah daerah dan perusahaan BUMN — kasus ini adalah pengingat bahwa pekerjaan remediasi Juli 2025 belum tentu selesai. Yang dibutuhkan bukan hanya daftar patch, melainkan bukti bahwa kunci kriptografis yang mungkin sudah dicuri telah diganti dan bahwa tidak ada jejak akses yang tertinggal di baliknya.