Lewati ke konten utama

Category Ransomware

38 artikel tersedia dalam kategori ini.

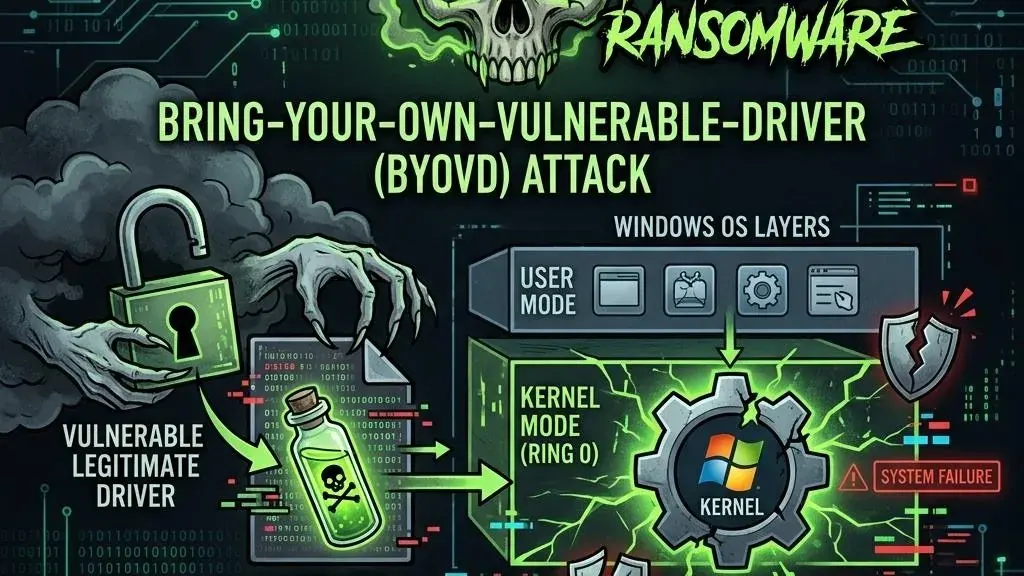
Warlock Ransomware Serang Utilitas Air, Telekomunikasi, dan Pemerintah Daerah lewat Celah SharePoint Berusia Setahun

Symantec Threat Hunter Team mengungkap kampanye ransomware Warlock yang dinilai berafiliasi dengan Tiongkok terhadap utilitas air, operator telekomunikasi, universitas, dan pemerintah daerah di negara berbahasa Portugis dan Spanyol. Akses awal tetap melalui rantai celah SharePoint ToolShell yang sudah lebih dari setahun tersedia patch-nya. Analisis rantai serangan, toolset BYOVD, indikator deteksi, dan langkah remediasi.

Nichirei Lumpuh Diserang RansomHouse: Rantai Pasok Makanan Beku Jepang Goyah, KFC hingga FamilyMart Kena Imbas

Kelompok ransomware RansomHouse mengklaim bertanggung jawab atas serangan siber yang melumpuhkan sistem gudang berpendingin dan logistik Nichirei, produsen makanan beku terbesar Jepang. Serangan ini memicu gangguan pasokan di ratusan gerai KFC Japan, FamilyMart, dan program makan siang sekolah. Analisis lengkap kronologi serangan, data yang berisiko bocor, dan pelajaran soal risiko konsentrasi rantai pasok pangan.

Ransomware The Gentlemen Serang Atlas Elektronik: Perusahaan Pertahanan Laut Jerman TKMS Klaim 1TB Data Dicuri di Tengah Kesepakatan Kapal Selam Rp1.600 Triliun

Kelompok ransomware The Gentlemen mengklaim mencuri lebih dari 1TB data dari Atlas Elektronik, anak perusahaan pemasok teknologi maritim militer TKMS. Insiden terjadi di tengah negosiasi kesepakatan kapal selam senilai puluhan miliar dolar dengan Kanada. TKMS menyatakan data militer sensitif tidak terdampak.

Wallstreet: Kelompok Ransomware Baru dengan Double Extortion yang Menarget Sektor Kesehatan, Pemerintahan, dan Manufaktur Global

Wallstreet, kelompok ransomware yang muncul akhir Juni 2026, langsung mencatatkan aktivitas tinggi dengan menarget berbagai sektor kritikal termasuk rumah sakit, kepolisian, manufaktur otomotif, dan asuransi di Amerika Serikat, Ekuador, dan India. Dengan model double extortion dan leak site di Tor, Wallstreet menjadi ancaman yang perlu diwaspadai di tengah lanskap ransomware yang semakin terfragmentasi.

Serangan Ransomware Lumpuhkan Badan Pertanahan Nasional Romania (ANCPI): Data Kadaster, Database Internal, dan Source Code Dieksfiltrasi

Badan Pertanahan dan Kadaster Nasional Romania (ANCPI) menjadi korban serangan ransomware yang melumpuhkan sistem TI pemerintahan. Data kadaster nasional, database internal, dan source code aplikasi diklaim telah dieksfiltrasi. Serangan ini menimbulkan pertanyaan serius tentang keamanan infrastruktur data spasial nasional dan dampaknya terhadap layanan pertanahan publik.

INC Ransomware: Kelompok Ransomware Paling Disiplin yang Menargetkan Infrastruktur Kritis Global

Analisis mendalam INC Ransomware — kelompok ransomware yang dikenal karena kedisiplinan operasional tinggi, fokus pada infrastruktur kritis, dan taktik double extortion yang presisi. Dengan menargetkan perangkat edge (Citrix, Fortinet) dan mengeksploitasi kelemahan fundamental dalam perimeter security, INC telah menjadi ancaman serius bagi sektor manufaktur, kesehatan, dan pemerintahan.

World Leaks Klaim Serang Perusahaan IT Indonesia Intikom

Kelompok ransomware World Leaks mengklaim berhasil memperoleh akses terhadap sistem internal perusahaan teknologi Indonesia, Intikom, dan mempublikasikan dugaan kompromi pada leak site mereka.