Lewati ke konten utama

Category APT & Threat Intel

6 artikel tersedia dalam kategori ini.

APT China ARMORY CASTLE Eksploitasi Zero-Day BeyondTrust, Kuasai Vault Kredensial dan Tanam Backdoor Root

Mandiant dan Google Threat Intelligence Group mengungkap ARMORY CASTLE, aktor spionase siber yang diduga terkait Tiongkok, mengeksploitasi CVE-2026-102764 pada BeyondTrust Remote Support sebagai zero-day sejak akhir Agustus 2026. Penyerang menanam webshell SAWFLY, menaikkan privilese ke root lewat SUID, menyedot vault kredensial, dan membangun tunnel SOCKS5 tersembunyi di balik HAProxy. CISA memasukkan celah ini ke KEV pada 16 Oktober. Analisis teknis lengkap, indikator, dan remediasi.
Storm-1175 Ganti Medusa dengan Ransomware Kustom StormEncryptor — Microsoft Buka Detail Kampanye RMM-to-Ransomware

Microsoft Threat Intelligence melaporkan pergeseran taktik Storm-1175, kelompok kriminal siber yang dinilai berafiliasi dengan Tiongkok, yang meninggalkan ransomware Medusa dan mulai menyebarkan malware kustom bernama StormEncryptor. Artikel ini merupakan lanjutan dari pemberitaan sebelumnya tentang eksploitasi CVE-2026-18577 pada N-able N-central, mengurai rantai serangan, toolset, dan mitigasi.

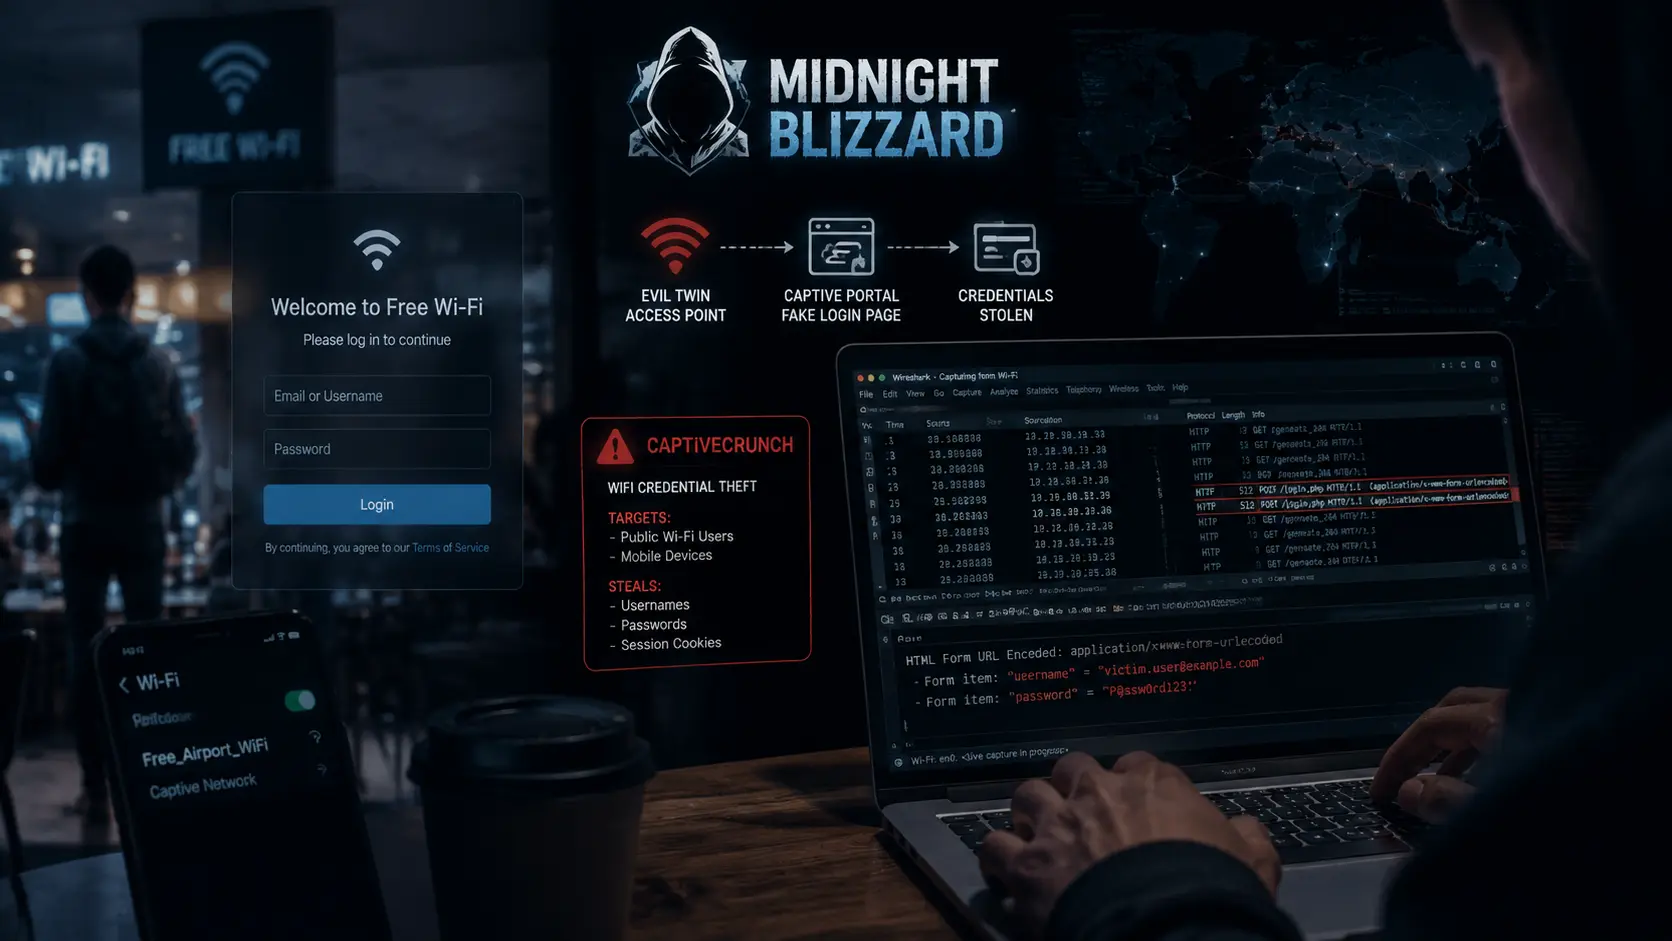
Midnight Blizzard Luncurkan CaptiveCrunch: Kampanye Spyware via WiFi Hotel untuk Mencuri Kredensial Microsoft 365 dan Menerapkan RAT

Microsoft Threat Intelligence mengungkap kampanye CaptiveCrunch oleh Midnight Blizzard (APT29) yang menargetkan pelancong bisnis dan pejabat pemerintah melalui portal captive WiFi hotel dan pusat konferensi. Serangan memanfaatkan CornFlake RAT, ChocoShell infostealer, dan teknik AiTM phishing untuk mencuri kredensial. Analisis TTP dan mitigasi.

OTTERCOOKIE: Kampanye APT Korea Utara Menyembunyikan Malware dalam Steganografi SVG — Pengembang Perangkat Lunak Jadi Target Utama

Kelompok APT Korea Utara melanjutkan operasi Contagious Interview dengan teknik steganografi SVG yang canggih. Malware OTTERCOOKIE disusupi ke dalam file SVG melalui Base64 dalam komentar HTML, dipasang melalui repositori Git trojan yang menyamar sebagai coding challenge untuk lowongan pekerjaan palsu. Menarget pengembang perangkat lunak global dengan pencurian kredensial, cryptocurrency wallet, dan kunci SSH.

Lazarus Group AppleJeus V4: Kampanye APT Terbaru Menargetkan Bursa Kripto Asia Tenggara — Analisis Operasi Reconnaissance dan Infrastruktur

Analisis mendalam kampanye AppleJeus V4 yang diatribusikan kepada Lazarus Group Korea Utara. Operasi reconnaissance canggih menargetkan bursa cryptocurrency di Asia Tenggara menggunakan infrastruktur yang sepenuhnya baru, dokumen umpan yang dipersonalisasi, dan teknik deteksi avoidance yang belum pernah terlihat sebelumnya. Mencakup TTP, indikator kompromi, dan rekomendasi defensif.