Lewati ke konten utama

Category Vulnerability

30 artikel tersedia dalam kategori ini.

CISA Masukkan Tujuh Kerentanan yang Sedang Dieksploitasi ke KEV: Switchvox, Starlette, Kestra, LiteLLM, dan Artifactory Kena

CISA menambahkan tujuh kerentanan yang terkonfirmasi dieksploitasi secara aktif ke katalog KEV pada 2 September 2026, mencakup appliance telepon Switchvox, framework Starlette, platform orkestrasi Kestra, gateway AI LiteLLM, JFrog Artifactory, dan SonicWall SMA1000. Dua di antaranya berskor CVSS 10.0. Analisis teknis, versi patch, dan langkah mitigasi.
Zimbra CVE-2026-73570: Eksekusi Perintah Remote via SNMP Kini Aktif Dieksploitasi, 12.100 Server Terekspos

CERT Polska melaporkan eksploitasi aktif CVE-2026-73570, kerentanan command injection kritis pada Zimbra Collaboration Suite yang memungkinkan penyerang tanpa autentikasi menjalankan perintah OS dari jarak jauh melalui komponen SNMP. Lebih dari 12.100 server Zimbra terdeteksi terekspos di internet. Analisis teknis, riwayat eksploitasi Zimbra, dan langkah mitigasi.

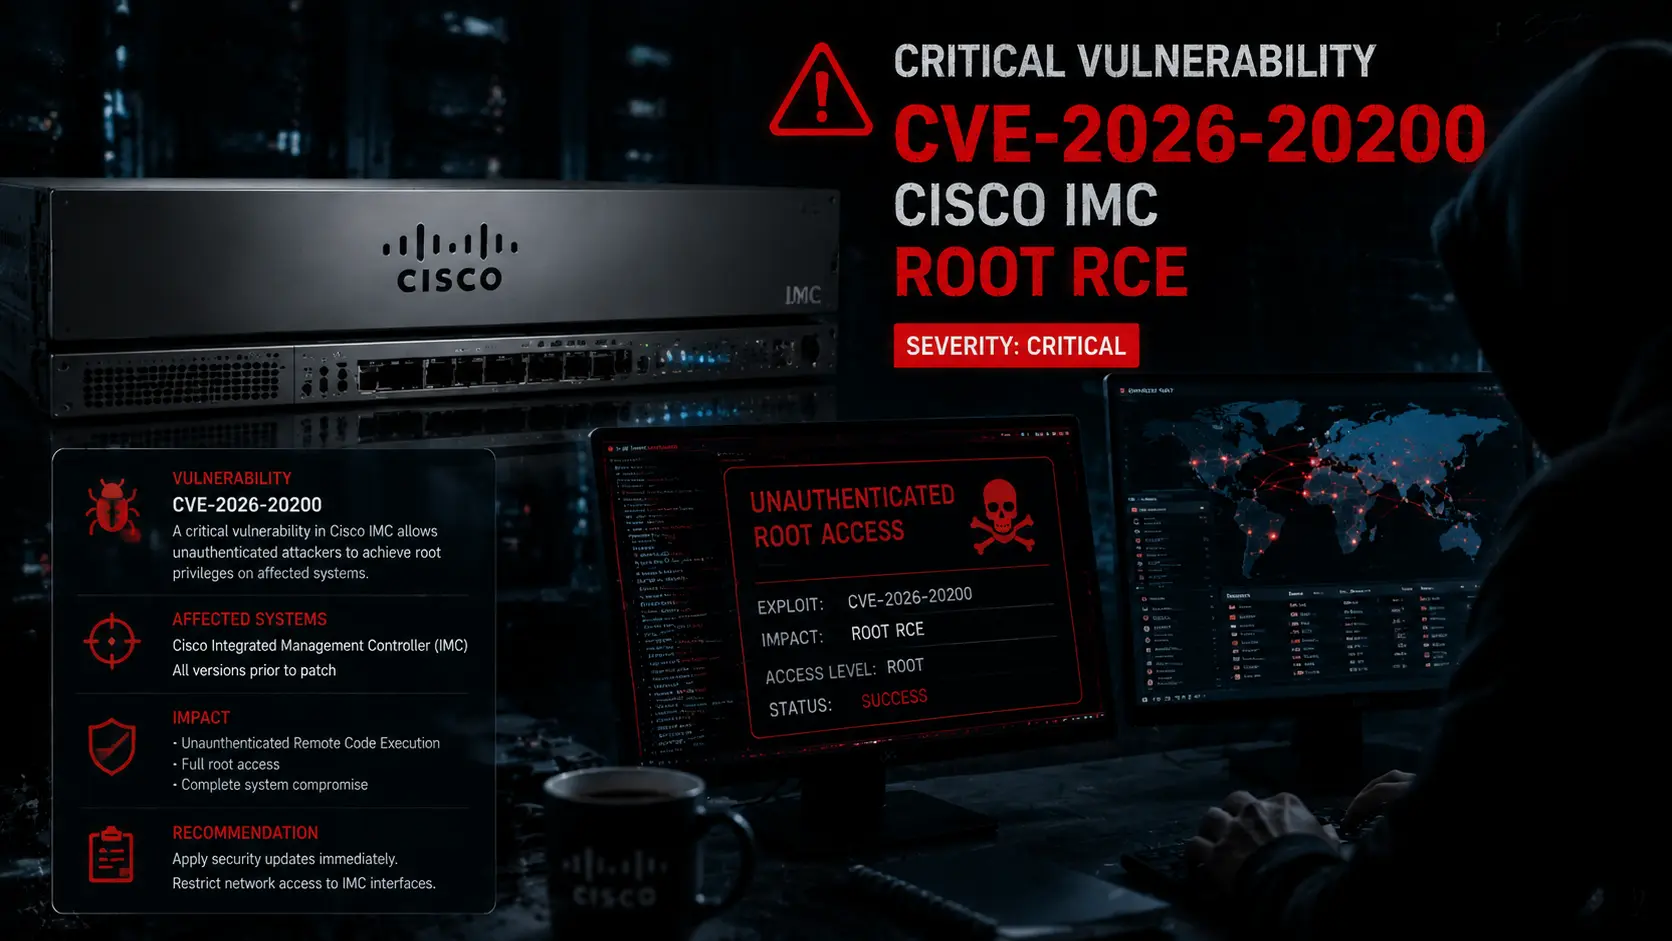
CVE-2026-20200: Kerentanan Argument Injection pada Cisco IMC Memungkinkan Eksekusi Perintah Root dan Pengambilalihan Server Fisik

Cisco mengungkap CVE-2026-20200, kerentanan argument injection kritis pada Integrated Management Controller (IMC) yang memungkinkan penyerang dengan hak rendah mengeksekusi perintah sebagai root. Peneliti merilis toolkit eksploitasi CIMCown. Kerentanan ini berdampak pada UCS C-Series M7/M8 dan berbagai appliance Cisco. Analisis teknis dan mitigasi.

CVE-2026-18577: Patch Bypass N-able N-central Dieksploitasi Aktif — CISA Tambahkan ke KEV dan Ancaman bagi Rantai Pasok MSP

N-able merilis patch darurat untuk kerentanan kritis N-central setelah peneliti menemukan patch bypass atas CVE-2026-18556 yang dilacak sebagai CVE-2026-18577. Celah dieksploitasi aktif untuk mengambil alih konsol RMM, menyalahgunakan fitur Take Control, dan membangun tunnel Cloudflare sebagai jalur persistensi. CISA menambahkan kerentanan ini ke Known Exploited Vulnerabilities Catalog pada 3 Agustus 2026.

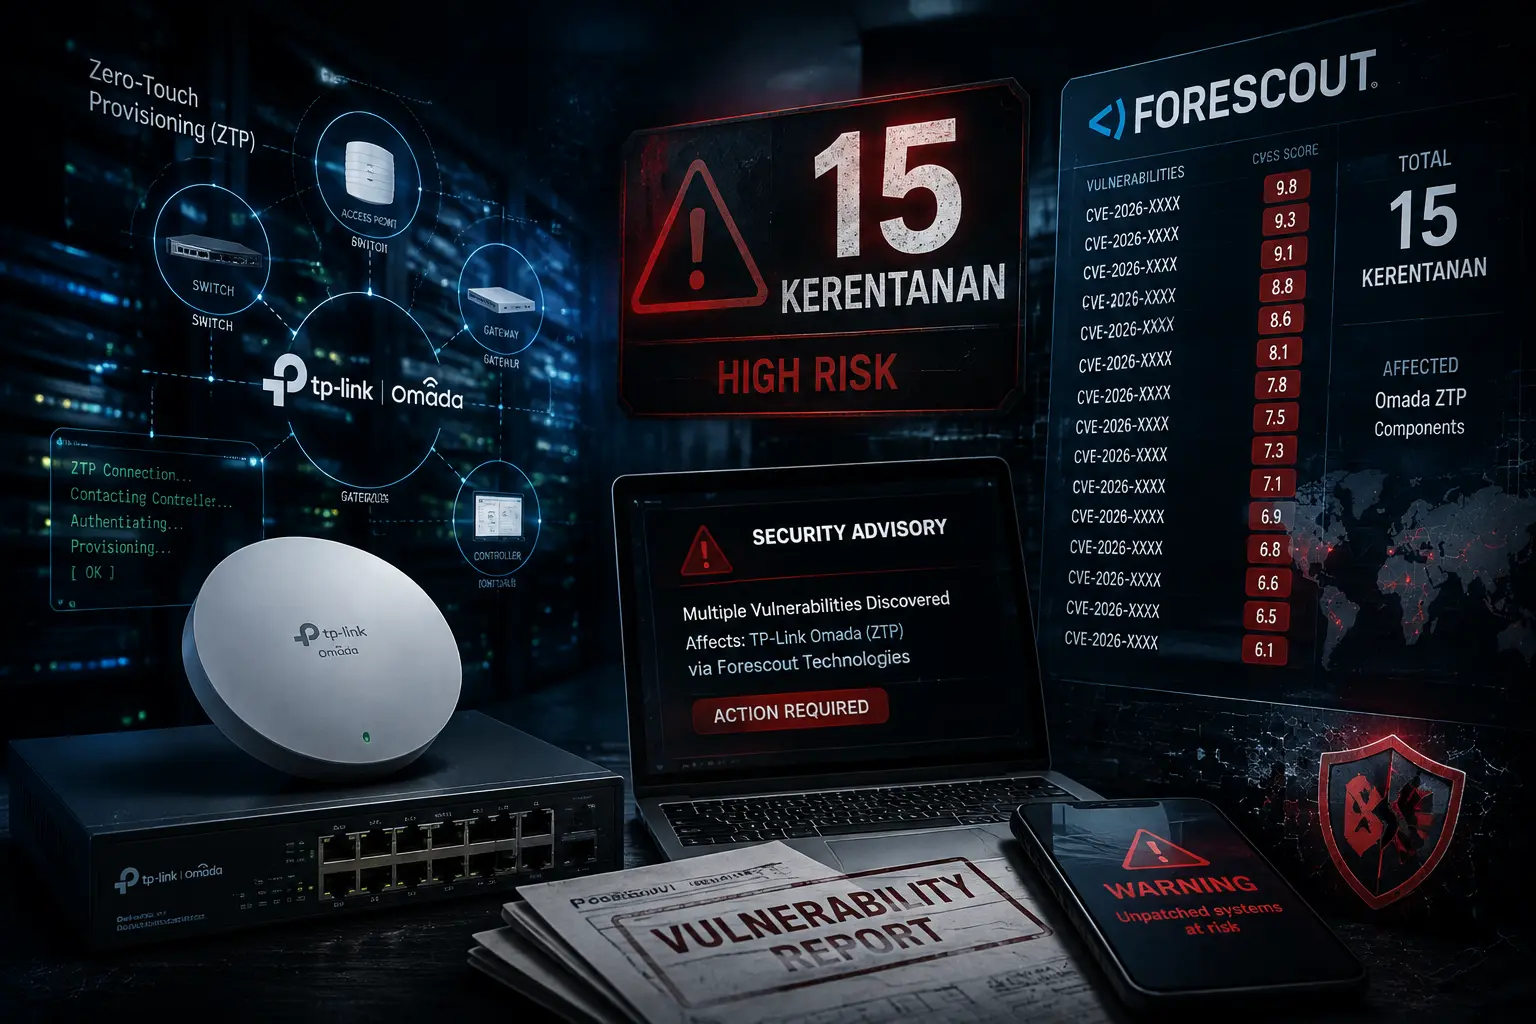
Forescout Ungkap 15 Kerentanan Zero-Touch Provisioning TP-Link Omada yang Dapat Dirangkai Menjadi Pengambilalihan Jaringan Penuh

Forescout mengungkap 15 kerentanan pada ekosistem zero-touch provisioning TP-Link Omada dengan 11 CVE, termasuk kunci kriptografi hardcoded, validasi sertifikat lemah, nomor seri dapat diprediksi, dan race condition adopsi perangkat cloud. Rantai eksploitasi dengan CVE-2025-7850/7851 memungkinkan eksekusi perintah level root pada perangkat terkelola. Analisis dan mitigasi.

CVE-2026-47876: Kerentanan VM Escape Kritis VMware ESXi Melalui VMXNET3 — Broadcom Rilis Patch Darurat untuk Lima Celah Keamanan Virtualisasi

Broadcom merilis VMSA-2026-0006 menambal kerentanan VM escape kritis pada VMware ESXi melalui adaptor VMXNET3 (CVE-2026-47876, CVSS 9.3) serta dua kerentanan kritis vCenter — authentication bypass (CVE-2026-59309) dan directory traversal RCE (CVE-2026-59310) — yang memungkinkan kompromi total infrastruktur virtualisasi.

CVE-2026-12569: Kerentanan Kritis PTC Windchill Dieksploitasi Afiliasi Cl0p — CVSS 9.3, RCE Tanpa Autentikasi Ancam Sektor Aerospace, Otomotif, dan Manufaktur

Kerentanan insecure deserialization kritis pada PTC Windchill dan FlexPLM dengan skor CVSS 9.3 memungkinkan penyerang tidak terautentikasi mengeksekusi kode dari jarak jauh. Afiliasi ransomware Cl0p mengeksploitasi CVE-2026-12569 secara aktif, menanam web shell JSP, mengeksfiltrasi data engineering dan rantai pasok, serta melancarkan kampanye pemerasan ganda terhadap organisasi di sektor aerospace, otomotif, manufaktur, dan ritel global.

Check Point SmartConsole CVE-2026-16232: Kerentanan Authentication Bypass Kritis Dieksploitasi Aktif, Admin Access Penuh Tanpa Kredensial

Check Point mengonfirmasi kerentanan authentication bypass kritis CVE-2026-16232 pada SmartConsole dengan skor CVSS 9.1. Kerentanan ini memungkinkan penyerang jarak jauh tanpa autentikasi memperoleh token login aplikasi dan mendapatkan akses administratif penuh ke Security Management Server. CISA memasukkan ke KEV Catalog dengan tenggat remediasi 25 Juli 2026.

wp2shell: Rantai Eksploitasi Kritis WordPress Core Memungkinkan RCE Tanpa Autentikasi -- 500 Juta Website Berisiko, Eksploitasi Aktif Terdeteksi

Peneliti keamanan mengungkap rantai eksploitasi 'wp2shell' yang menggabungkan dua kerentanan WordPress Core -- CVE-2026-63030 (REST API batch-route confusion) dan CVE-2026-60137 (SQL injection pada WP_Query) -- untuk mencapai remote code execution tanpa autentikasi. CISA memasukkan kedua CVE ke KEV Catalog pada 21 Juli 2026. Artikel ini mengupas detail teknis, mekanisme serangan, dan langkah mitigasi.

CVE-2026-6875: Kerentanan Kritis ServiceNow AI Platform Dieksploitasi Secara Aktif, Memungkinkan Remote Code Execution Tanpa Autentikasi

CVE-2026-6875, kerentanan sandbox escape kritis pada ServiceNow AI Platform dengan skor CVSS 9.5, kini dieksploitasi secara aktif di alam liar. Kerentanan ini memungkinkan penyerang tanpa autentikasi mengeksekusi kode arbitrer dari jarak jauh melalui endpoint pre-authentication. Analisis teknis, kronologi, dan panduan mitigasi.

Adobe ColdFusion CVE-2026-48282: Kerentanan Path Traversal Kritis dengan Skor CVSS 10.0 yang Aktif Dieksploitasi — CISA Masukkan ke Katalog KEV

Adobe mengungkap kerentanan path traversal kritis CVE-2026-48282 pada ColdFusion dengan skor CVSS maksimum 10.0. Dalam waktu dua jam setelah pengungkapan, eksploitasi aktif terdeteksi di seluruh dunia. CISA memasukkan kerentanan ini ke dalam Known Exploited Vulnerabilities Catalog pada 7 Juli 2026, mewajibkan instansi federal AS untuk melakukan patching dalam waktu tiga hari. Artikel ini mengupas detail teknis, dampak, dan langkah mitigasi.

Microsoft July 2026 Patch Tuesday: 622 Kerentanan Ditambal, Dua Zero-Day Aktif Dieksploitasi — SharePoint dan ADFS dalam Kondisi Darurat

Microsoft Patch Tuesday Juli 2026 memecahkan rekor dengan 622 kerentanan yang ditambal, termasuk dua zero-day yang sedang aktif dieksploitasi: CVE-2026-56164 (SharePoint Server RCE) dan CVE-2026-56155 (Active Directory Federation Services Elevation of Privilege). CISA menambahkan keduanya ke KEV Catalog dengan deadline remediasi mendesak.

CVE-2026-33825 BlueHammer: Kerentanan Microsoft Defender Zero-Day yang Digunakan dalam Kampanye Ransomware Global

Analisis mendalam CVE-2026-33825 'BlueHammer' — kerentanan Local Privilege Escalation pada Microsoft Defender yang memungkinkan penyerang mendapatkan akses SYSTEM penuh. Kerentanan ini telah dimasukkan ke dalam katalog Known Exploited Vulnerabilities (KEV) CISA dan aktif dieksploitasi dalam kampanye ransomware global, mengubah alat pertahanan utama Windows menjadi senjata serangan.

Critical LMS Exploit Drops Godzilla Webshell & Cobalt Strike

Celah keamanan pada KnowledgeDeliver LMS dieksploitasi untuk menanam webshell Godzilla dan Cobalt Strike, memungkinkan attacker melakukan remote control, persistence, dan post-exploitation secara stealth.