Lewati ke konten utama

Arsip artikel

257 artikel tersedia · Halaman 2 dari 22

TeamPCP: Rantai Serangan Supply Chain dari VS Code Extension hingga Pencurian 3.800 Repositori Internal GitHub — CISA Terbitkan Advisory

Kelompok TeamPCP mengeksekusi serangan supply chain bertingkat yang dimulai dari ekosistem npm TanStack, berlanjut ke ekstensi Nx Console di VS Code, dan berakhir dengan pencurian 3.800 repositori internal GitHub. CISA menerbitkan advisory resmi dan menambahkan CVE-2026-48027 ke katalog KEV. Analisis lengkap rantai serangan, toolset, dan mitigasi.

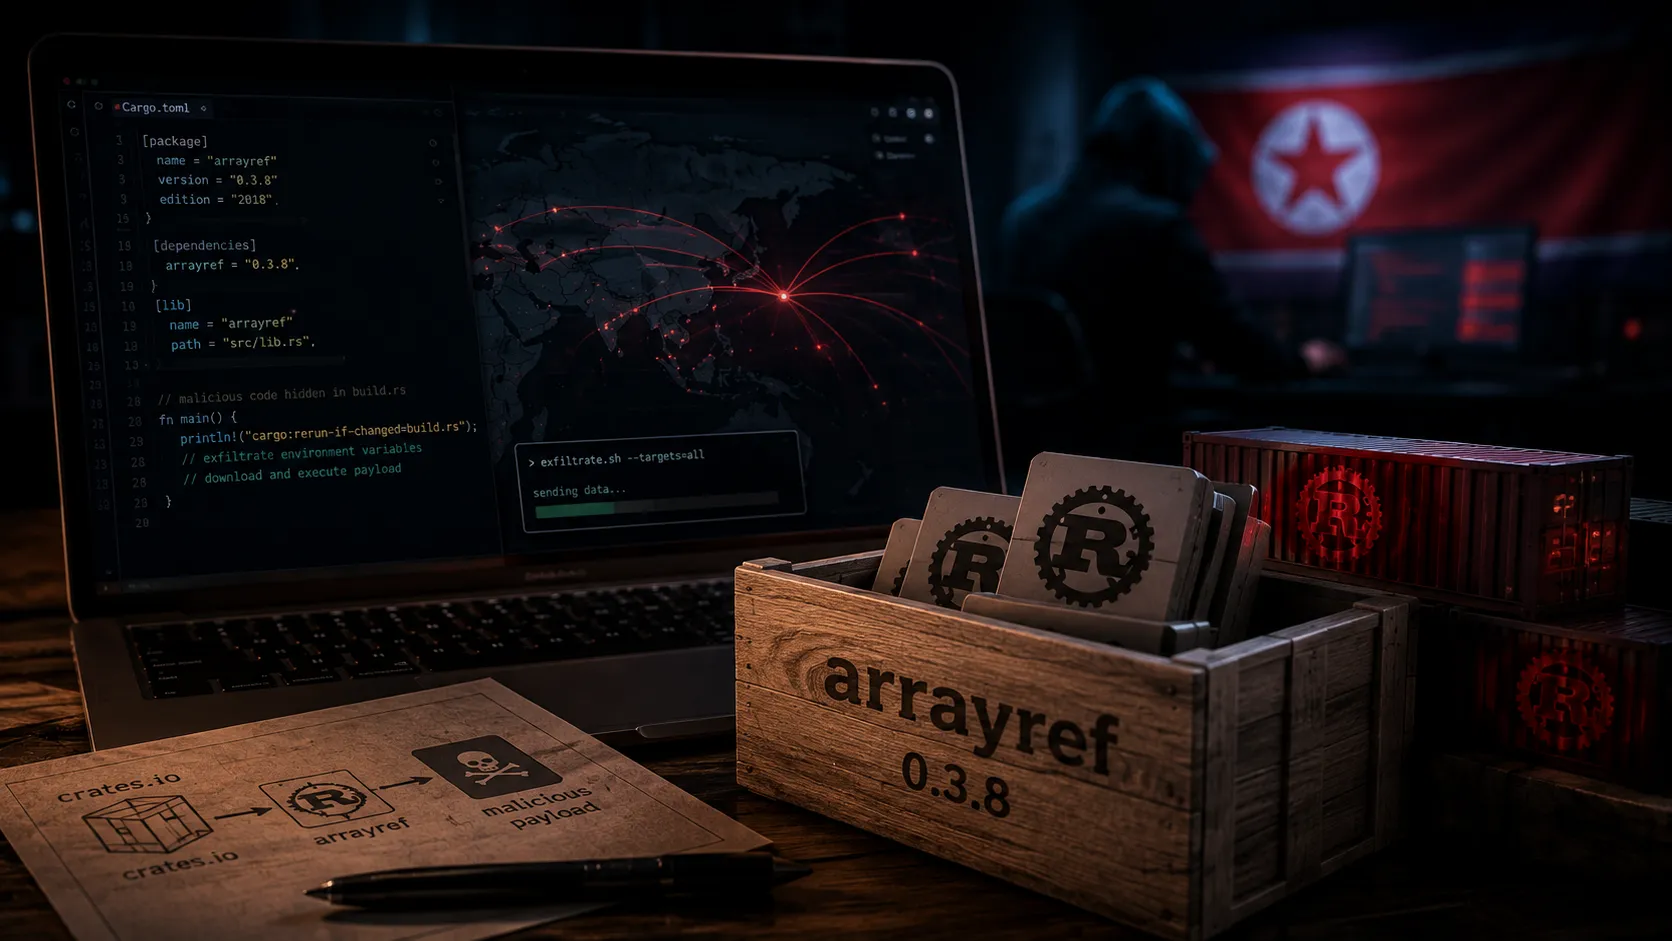
Serangan Supply Chain pada Crate Rust arrayref Picu Kecemasan di Ekosistem Pengembangan

Penyerang membajak akun maintainer crate Rust arrayref dan menyuntikkan malware infostealer yang berjalan saat kompilasi. Dua crate lain turut tercemar dalam jendela waktu 23 menit. Infrastruktur serangan dilaporkan bertumpang tindih dengan kampanye supply chain terdahulu yang dikaitkan dengan Korea Utara.

SynkLoader: Malware Baru dengan Enam Modul Berbahaya Menyusup Lewat Microsoft Teams

Peneliti dari Expel menemukan SynkLoader, famili malware baru yang didistribusikan melalui kampanye phishing Microsoft Teams. Malware ini menggunakan enam modul termasuk layar kunci palsu untuk mencuri kredensial dan reverse proxy untuk menembus jaringan internal. Analisis teknis, rantai serangan, dan rekomendasi mitigasi.

9.300 Kunci Akses AWS yang Bocor Masih Aktif: 88 Persen Bisa Autentikasi, 526 Adalah Root Key

Truffle Security mengungkap bahwa lebih dari 9.300 kunci akses Amazon Web Services (AWS) yang bocor ke ruang publik antara Agustus 2022 hingga Agustus 2026 masih aktif dan valid. Sebanyak 526 di antaranya merupakan root key, dan 242 terkait pengguna IAM dengan kebijakan AdministratorAccess. Dampak: pengambilalihan penuh akun cloud perusahaan.

Zimbra CVE-2026-73570: Eksekusi Perintah Remote via SNMP Kini Aktif Dieksploitasi, 12.100 Server Terekspos

CERT Polska melaporkan eksploitasi aktif CVE-2026-73570, kerentanan command injection kritis pada Zimbra Collaboration Suite yang memungkinkan penyerang tanpa autentikasi menjalankan perintah OS dari jarak jauh melalui komponen SNMP. Lebih dari 12.100 server Zimbra terdeteksi terekspos di internet. Analisis teknis, riwayat eksploitasi Zimbra, dan langkah mitigasi.

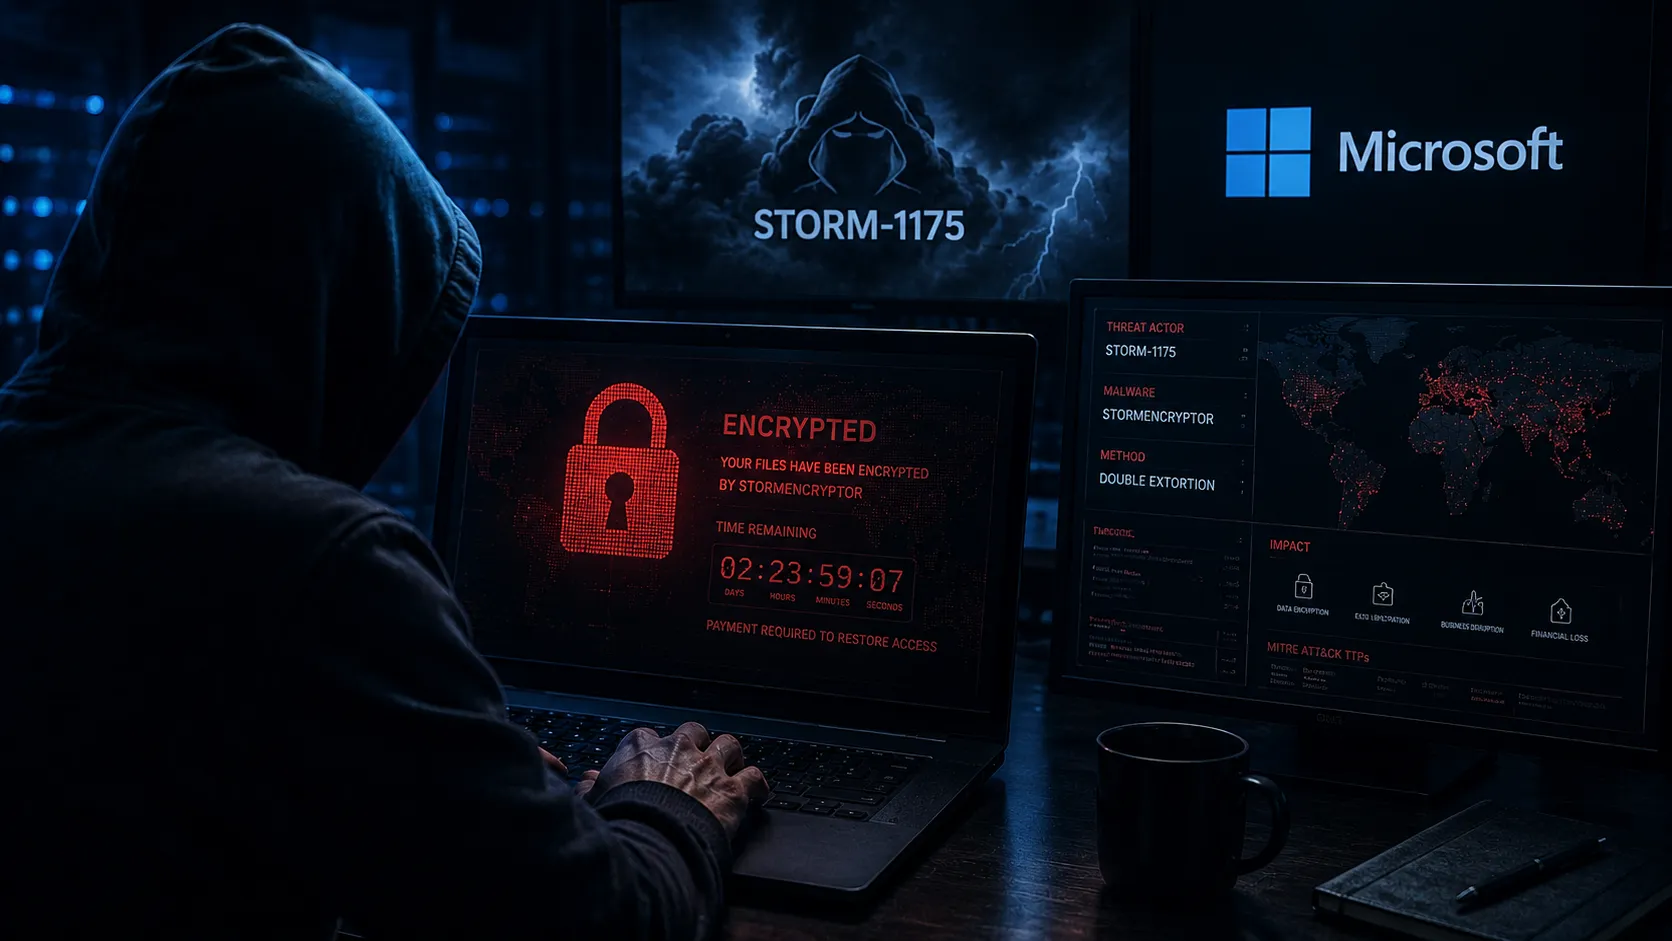
Storm-1175 Ganti Medusa dengan Ransomware Kustom StormEncryptor — Microsoft Buka Detail Kampanye RMM-to-Ransomware

Microsoft Threat Intelligence melaporkan pergeseran taktik Storm-1175, kelompok kriminal siber yang dinilai berafiliasi dengan Tiongkok, yang meninggalkan ransomware Medusa dan mulai menyebarkan malware kustom bernama StormEncryptor. Artikel ini merupakan lanjutan dari pemberitaan sebelumnya tentang eksploitasi CVE-2026-18577 pada N-able N-central, mengurai rantai serangan, toolset, dan mitigasi.