Lewati ke konten utama

Arsip artikel

257 artikel tersedia · Halaman 3 dari 22

ABC Supply Umumkan Kebocoran Data: Nomor Jaminan Sosial dan SIM Terpapar, Pemantauan Kredit Dua Tahun Ditawarkan

ABC Supply Co., distributor atap dan bahan bangunan terbesar di Amerika Serikat, melaporkan insiden keamanan data ke regulator negara bagian pada 7 Agustus 2026. Data yang terpapar mencakup nomor jaminan sosial dan nomor SIM, dengan total korban nasional yang belum diungkapkan. Artikel ini mengulas apa yang diketahui, risiko bagi individu terdampak, dan langkah yang bisa diambil.
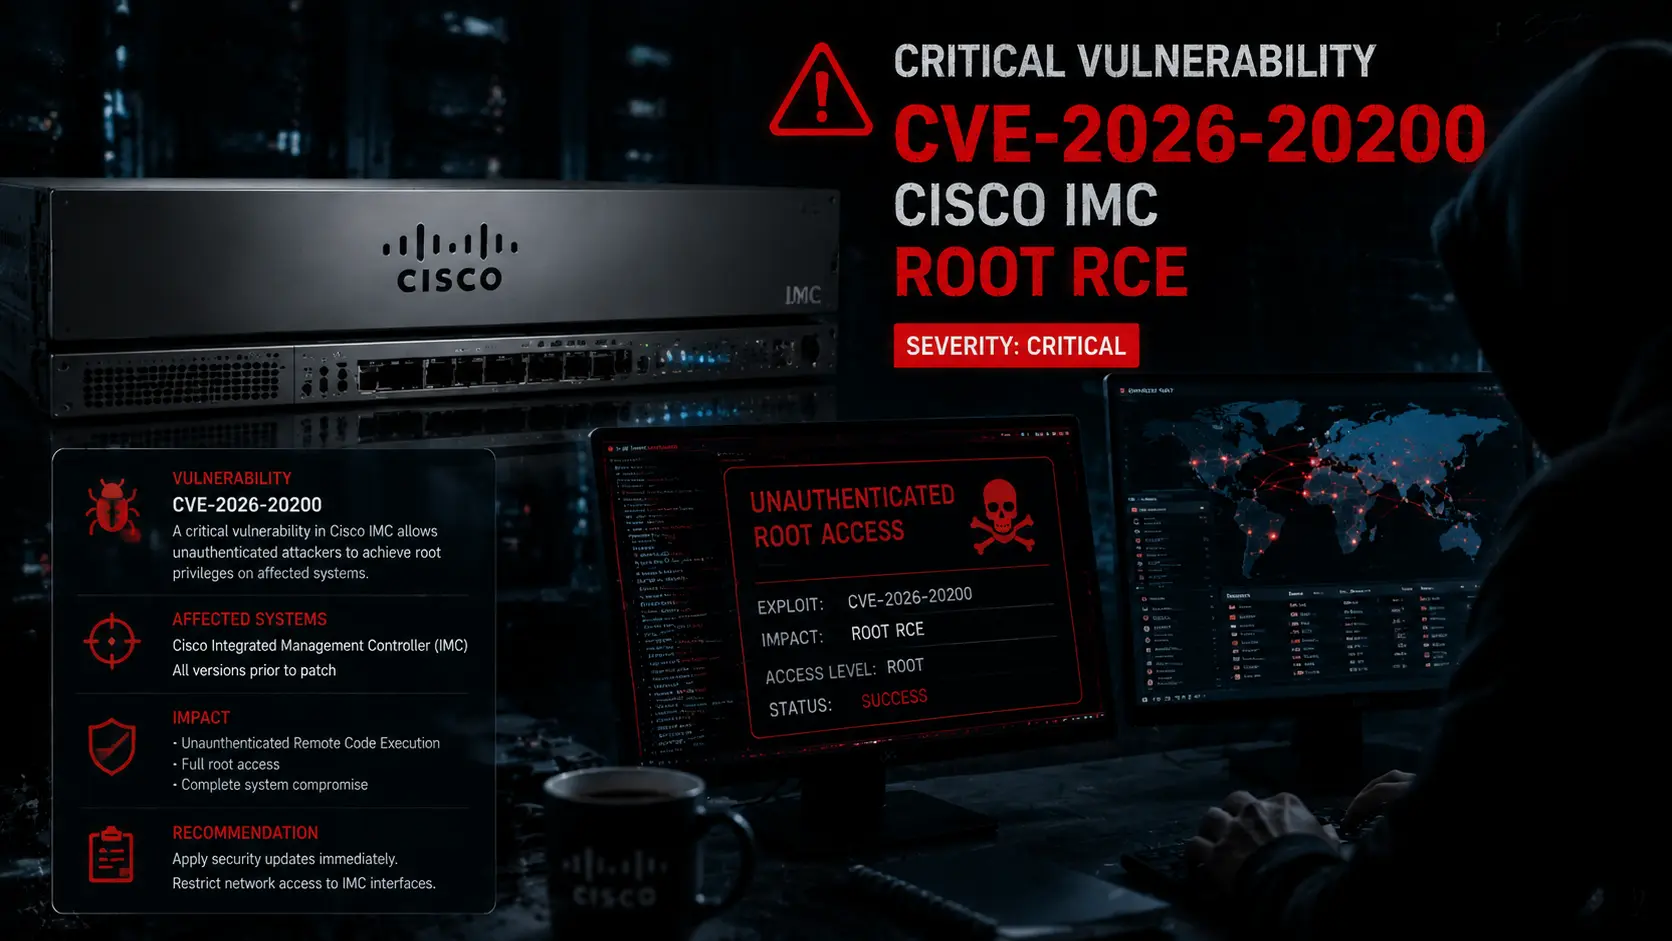
CVE-2026-20200: Kerentanan Argument Injection pada Cisco IMC Memungkinkan Eksekusi Perintah Root dan Pengambilalihan Server Fisik

Cisco mengungkap CVE-2026-20200, kerentanan argument injection kritis pada Integrated Management Controller (IMC) yang memungkinkan penyerang dengan hak rendah mengeksekusi perintah sebagai root. Peneliti merilis toolkit eksploitasi CIMCown. Kerentanan ini berdampak pada UCS C-Series M7/M8 dan berbagai appliance Cisco. Analisis teknis dan mitigasi.

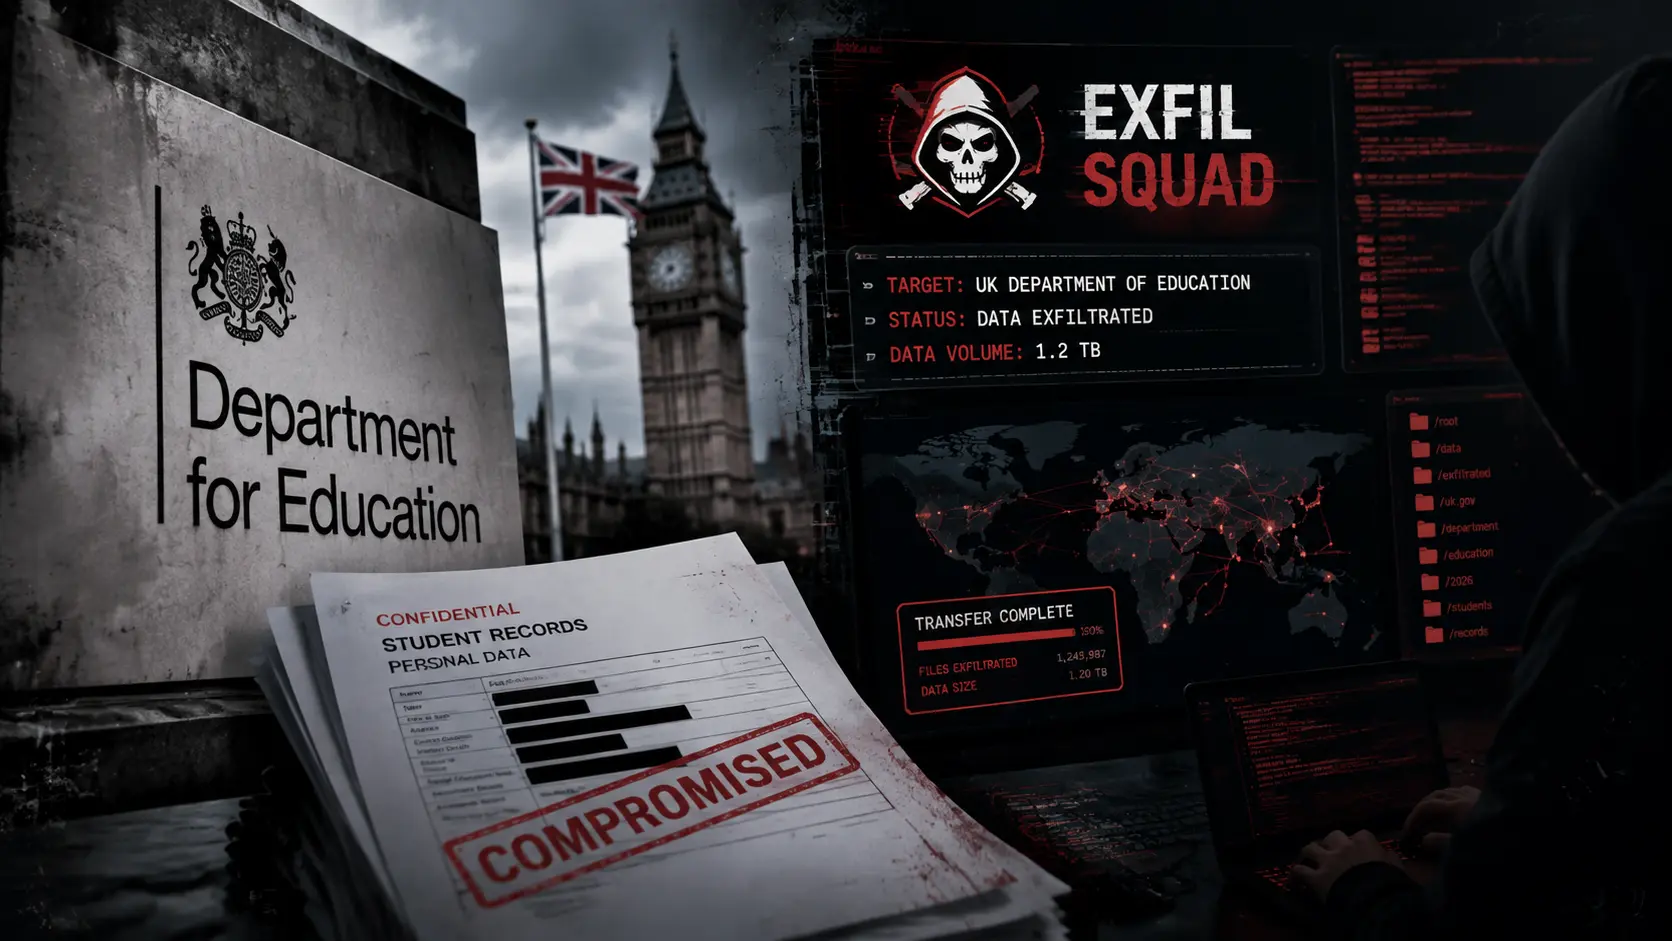
ExfilSquad: Kelompok Ekstorsi Data Baru Membobol Departemen Pendidikan Inggris dan Memublikasikan Ratusan Ribu Data Kontak di Dark Web

ExfilSquad, kelompok ekstorsi data baru yang muncul pada pertengahan 2026, mengklaim serangan terhadap Departemen Pendidikan Inggris dan mengekspos lebih dari 607.000 catatan data. Kelompok ini menggunakan forum dark web untuk mempromosikan kebocoran dan menerapkan tenggat tebusan seragam. Analisis modus operandi, dampak, dan implikasi keamanan.

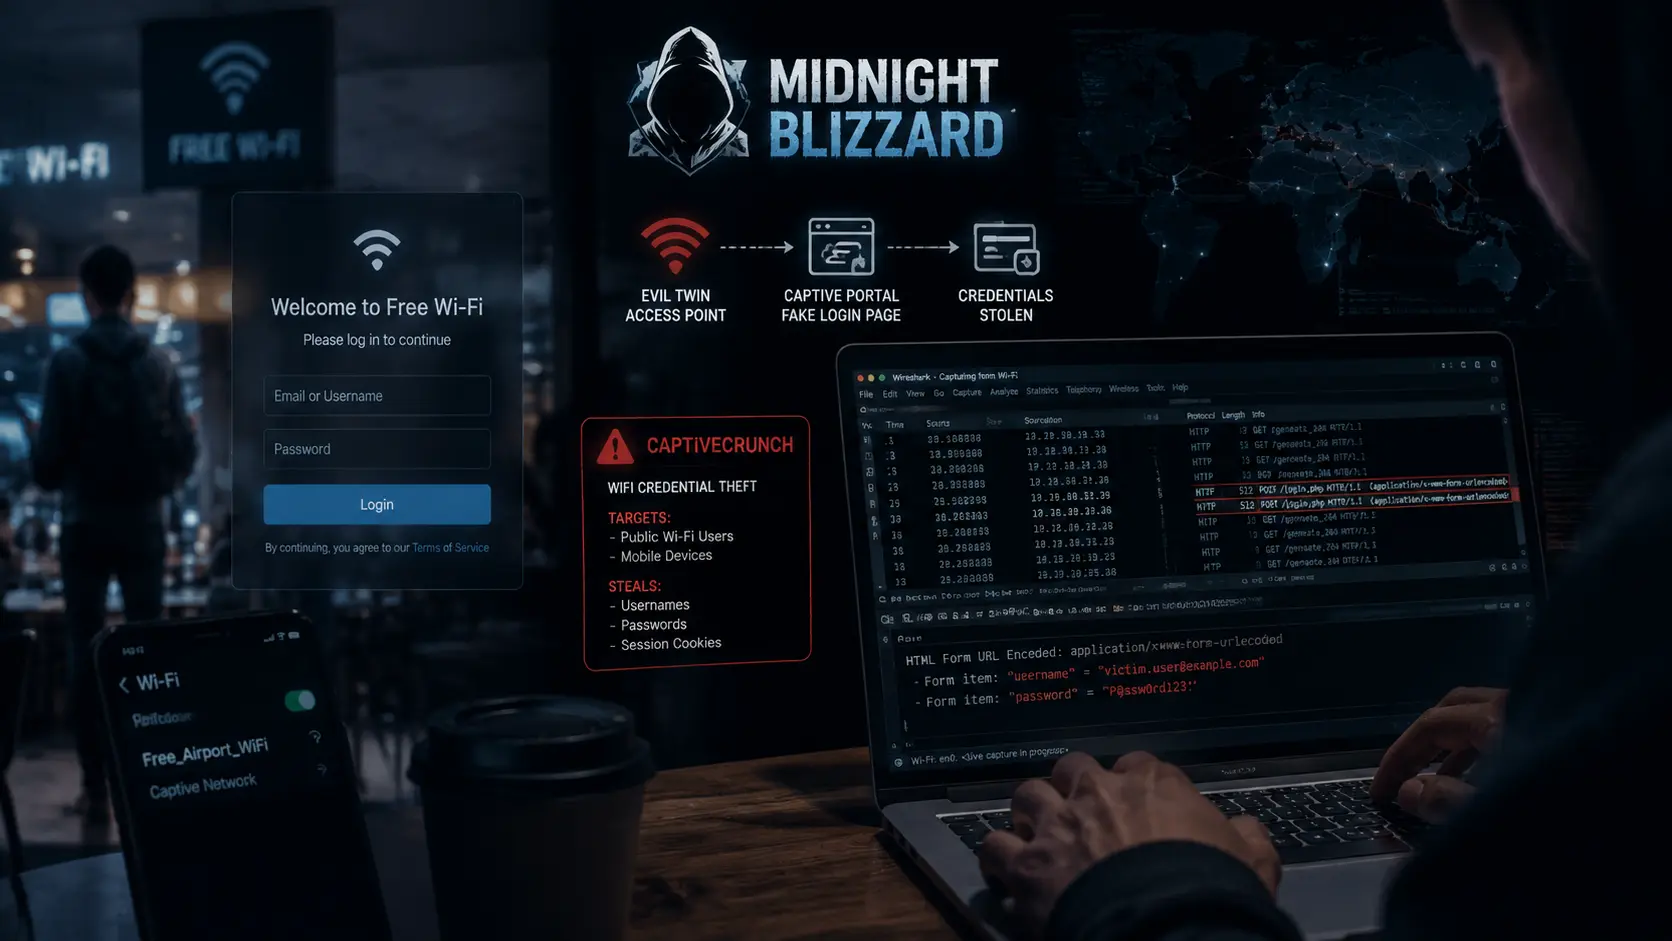
Midnight Blizzard Luncurkan CaptiveCrunch: Kampanye Spyware via WiFi Hotel untuk Mencuri Kredensial Microsoft 365 dan Menerapkan RAT

Microsoft Threat Intelligence mengungkap kampanye CaptiveCrunch oleh Midnight Blizzard (APT29) yang menargetkan pelancong bisnis dan pejabat pemerintah melalui portal captive WiFi hotel dan pusat konferensi. Serangan memanfaatkan CornFlake RAT, ChocoShell infostealer, dan teknik AiTM phishing untuk mencuri kredensial. Analisis TTP dan mitigasi.

Celah Arsitektur Agent-to-Agent pada Google Agent Development Kit Ekspos Rahasia dan Memungkinkan Manipulasi Pull Request

Pillar Security mengungkap celah arsitektur pada Google Agent Development Kit (ADK) untuk Python yang memungkinkan agent berhak rendah menginjeksi prompt melintasi batas kepercayaan ke agent pemelihara berhak tinggi. Dampaknya mencakup kebocoran rahasia, ekspos token GitHub, dan manipulasi pull request termasuk persetujuan otomatis. Analisis ancaman keamanan AI agentic dan rekomendasi.

CVE-2026-18577: Patch Bypass N-able N-central Dieksploitasi Aktif — CISA Tambahkan ke KEV dan Ancaman bagi Rantai Pasok MSP

N-able merilis patch darurat untuk kerentanan kritis N-central setelah peneliti menemukan patch bypass atas CVE-2026-18556 yang dilacak sebagai CVE-2026-18577. Celah dieksploitasi aktif untuk mengambil alih konsol RMM, menyalahgunakan fitur Take Control, dan membangun tunnel Cloudflare sebagai jalur persistensi. CISA menambahkan kerentanan ini ke Known Exploited Vulnerabilities Catalog pada 3 Agustus 2026.

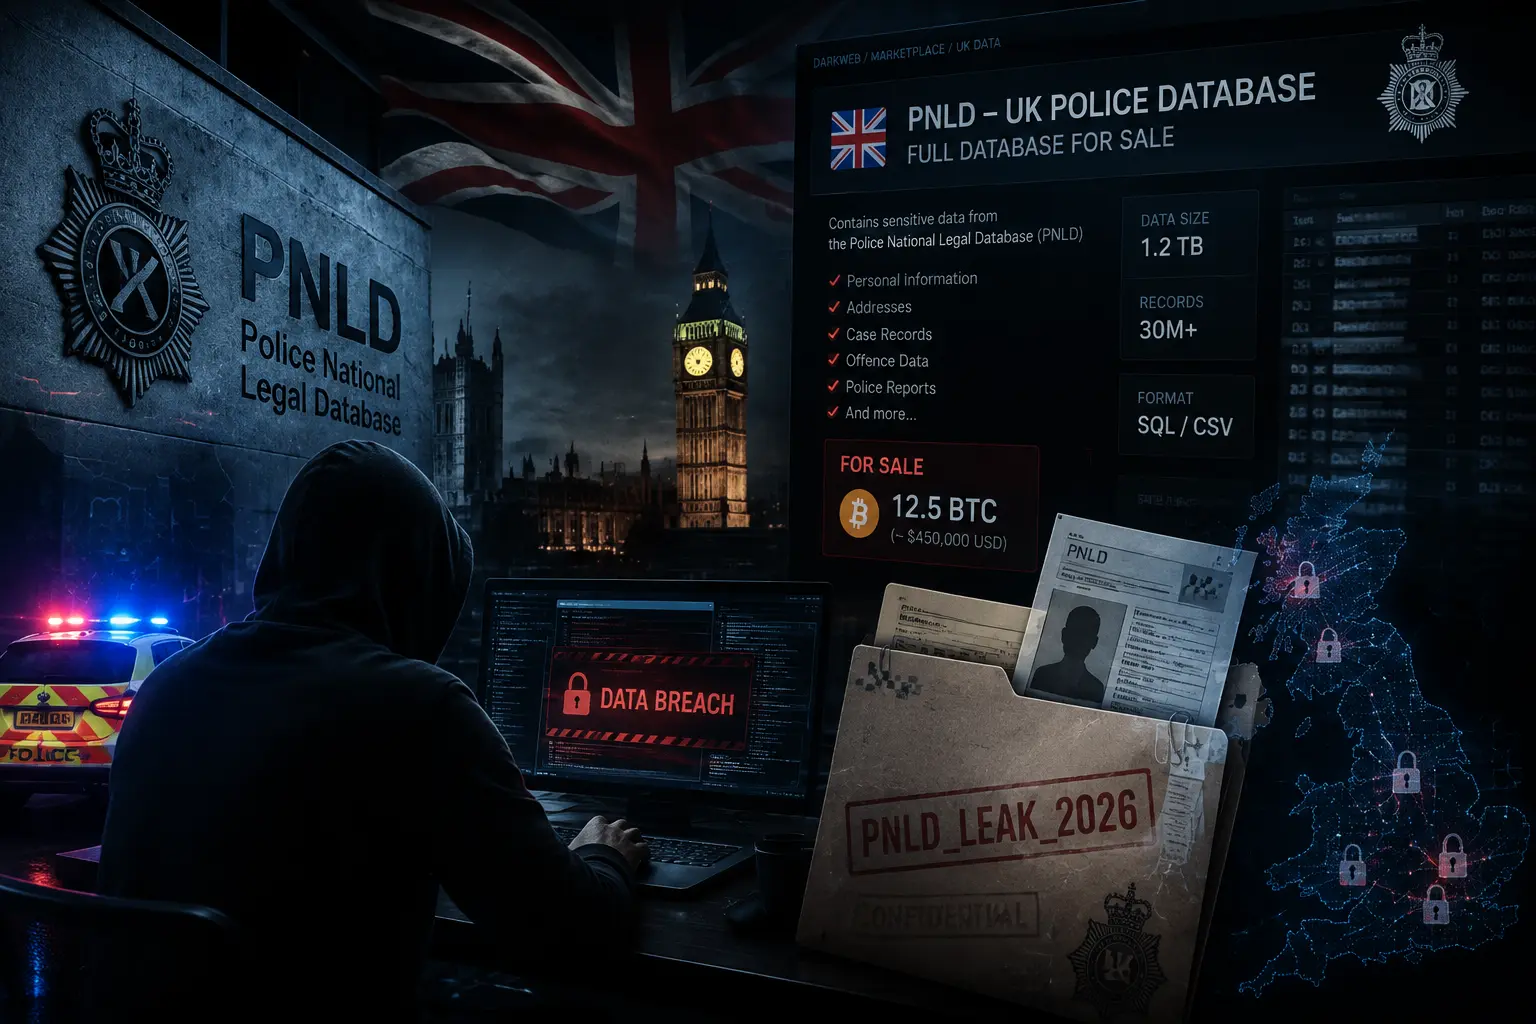
Police National Legal Database (PNLD) Inggris Alami Data Breach: Data Kontak Kepolisian dan Pemerintah Beredar di Dark Web

Police National Legal Database (PNLD) Inggris mengonfirmasi kebocoran data setelah aktor ancaman memublikasikan catatan kontak internal pengguna dan pegawai kepolisian di forum dark web. Data yang terekspos mencakup nama, alamat email resmi, nomor kontak pemerintah, dan korespondensi pengguna platform Ask the Police. Analisis dampak dan rekomendasi.

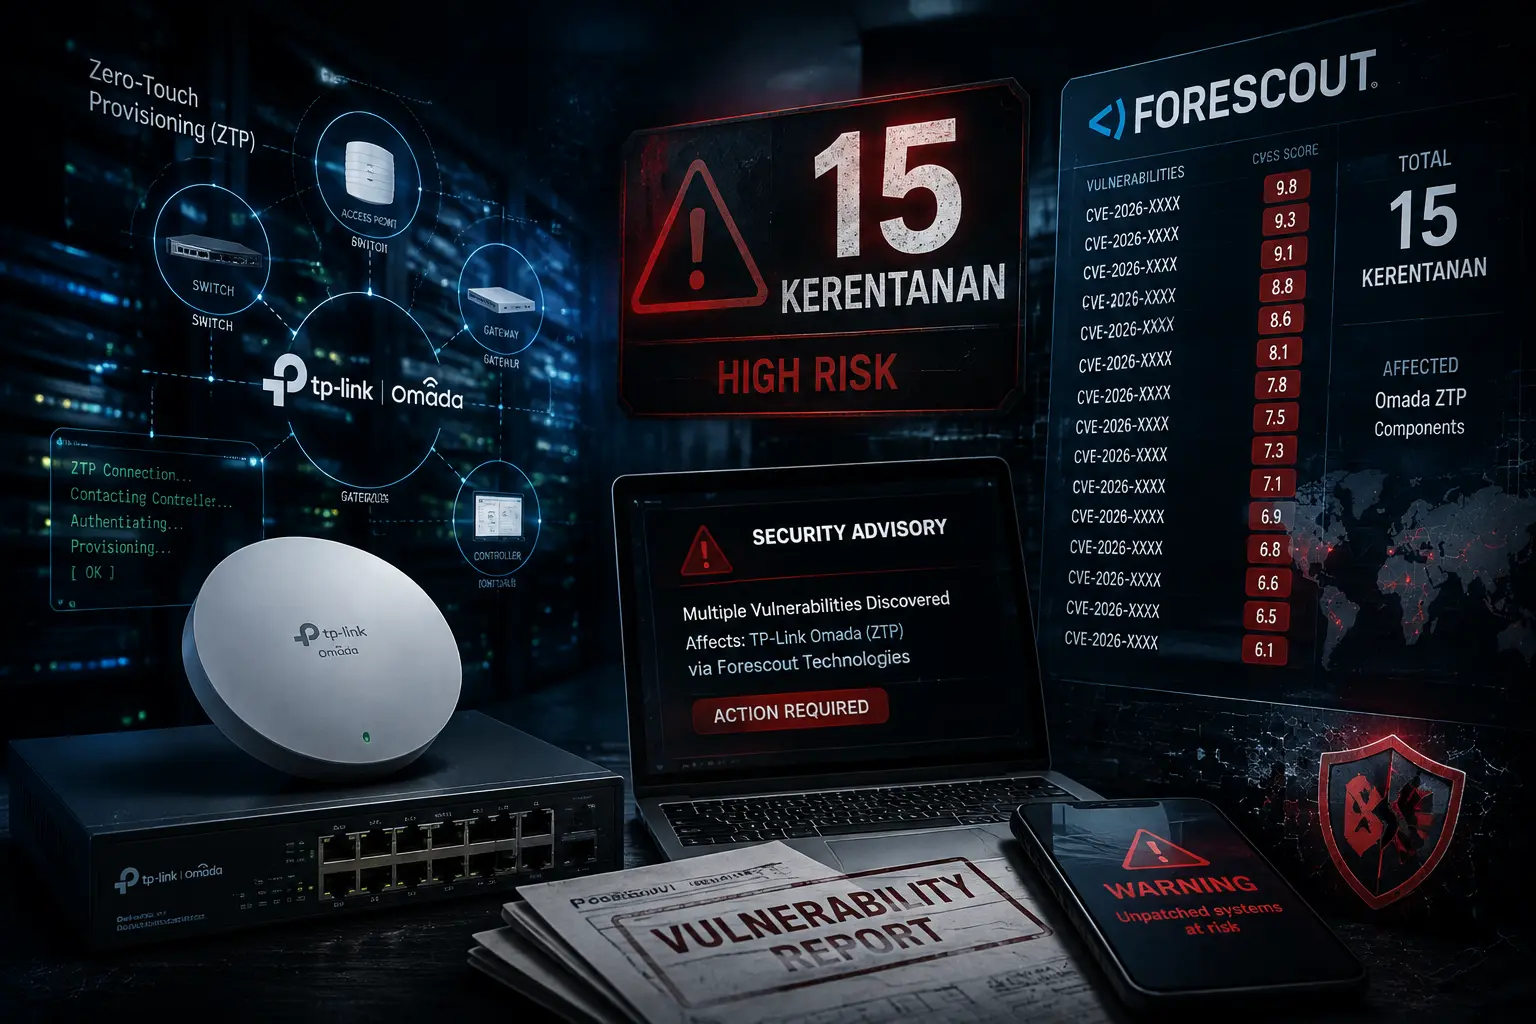
Forescout Ungkap 15 Kerentanan Zero-Touch Provisioning TP-Link Omada yang Dapat Dirangkai Menjadi Pengambilalihan Jaringan Penuh

Forescout mengungkap 15 kerentanan pada ekosistem zero-touch provisioning TP-Link Omada dengan 11 CVE, termasuk kunci kriptografi hardcoded, validasi sertifikat lemah, nomor seri dapat diprediksi, dan race condition adopsi perangkat cloud. Rantai eksploitasi dengan CVE-2025-7850/7851 memungkinkan eksekusi perintah level root pada perangkat terkelola. Analisis dan mitigasi.

CVE-2026-47876: Kerentanan VM Escape Kritis VMware ESXi Melalui VMXNET3 — Broadcom Rilis Patch Darurat untuk Lima Celah Keamanan Virtualisasi

Broadcom merilis VMSA-2026-0006 menambal kerentanan VM escape kritis pada VMware ESXi melalui adaptor VMXNET3 (CVE-2026-47876, CVSS 9.3) serta dua kerentanan kritis vCenter — authentication bypass (CVE-2026-59309) dan directory traversal RCE (CVE-2026-59310) — yang memungkinkan kompromi total infrastruktur virtualisasi.